
În acest material discutăm despre una dintre metodele pe care le folosesc hackerii pentru furturile de conturi Facebook.
Metodele de phishing devin tot mai sofisticate, iar atacatorii se adaptează constant pentru a exploata încrederea utilizatorilor în interfețele digitale familiare.
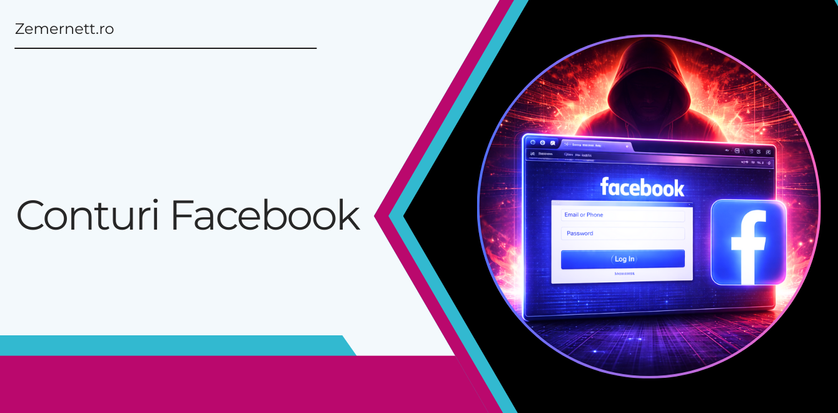
O campanie recent analizată de experți în securitate arată că furturile de conturi Facebook se bazează din ce în ce mai mult pe o tehnică cunoscută sub numele de „Browser-in-the-Browser”, care permite afișarea unor ferestre de autentificare false, dar extrem de convingătoare.
Cum funcționează noua metodă de atac
Tehnica „Browser-in-the-Browser” presupune simularea unei ferestre de autentificare direct în interiorul unei pagini web controlate de atacatori. Fereastra afișată imită fidel interfața oficială Facebook, incluzând elemente vizuale familiare, mesaje standard și structura unei autentificări legitime.
În realitate, fereastra nu aparține browserului și nu este conectată la platforma Facebook. Toate datele introduse de utilizator sunt colectate și transmise direct către atacatori, fără ca procesul de autentificare real să aibă loc.
Campaniile identificate folosesc diverse pretexte pentru a determina victimele să se autentifice: notificări legate de presupuse încălcări ale politicilor, avertismente privind drepturile de autor sau solicitări urgente de verificare a contului. În unele cazuri, sunt afișate și CAPTCHA false sau mesaje care imită comunicările oficiale ale Meta, pentru a crește credibilitatea atacului.
Odată compromise, conturile sunt utilizate pentru distribuirea de spam, desfășurarea altor campanii de phishing sau pentru accesarea paginilor administrate de victimă, inclusiv pagini de business și conturi de publicitate.
De ce este periculoasă această tehnică
Spre deosebire de phishingul clasic, metoda „Browser-in-the-Browser” nu presupune redirecționarea către un site separat cu un domeniu evident suspect. Atacul are loc în aceeași pagină web, ceea ce face mult mai dificilă identificarea fraudei.
Această tehnică exploatează în special încrederea vizuală a utilizatorilor și obișnuința de a interacționa rapid cu ferestre de logare, fiind eficientă chiar și în cazul celor cu un nivel mediu de experiență digitală.
Metoda este cu atât mai periculoasă cu cât nu lasă urme tehnice evidente la nivelul browserului, iar utilizatorii nu sunt avertizați prin mesaje de securitate sau alerte clasice. Lipsa semnalelor clare de risc face ca multe victime să realizeze compromiterea contului abia după ce acesta este folosit pentru activități suspecte sau după ce pierd accesul la propriul profil.
Cum pot fi securizate profilele online
- Autentificarea ar trebui realizată exclusiv prin accesarea directă a site-ului oficial, introdus manual în bara de adrese, evitând ferestrele de logare afișate pe pagini terțe.
- Ferestrele de autentificare suspecte pot fi identificate prin comportamentul lor: cele false nu pot fi mutate liber în afara browserului și nu permit verificarea reală a adresei sau a certificatului de securitate.
- Activarea autentificării în doi pași reprezintă una dintre cele mai eficiente măsuri de protecție, chiar și în situația în care parola a fost compromisă.
- Utilizarea unor parole unice și complexe pentru fiecare platformă reduce impactul unui posibil incident de securitate.
- Mesajele care invocă urgențe, sancțiuni sau suspendări iminente ale contului ar trebui tratate cu prudență, mai ales atunci când solicită autentificare sau furnizarea de date sensibile.
- Evitarea linkurilor scurtate sau necunoscute din e-mailuri, mesaje private sau rețele sociale contribuie la reducerea riscului de redirecționare către pagini de phishing.
Concluzie
Tehnica „Browser-in-the-Browser” demonstrează evoluția constantă a atacurilor de tip phishing și faptul că acestea nu se bazează întotdeauna pe vulnerabilități tehnice, ci pe exploatarea comportamentului utilizatorilor. Imitarea fidelă a ferestrelor de autentificare transformă aceste atacuri într-o amenințare dificil de detectat.
În acest context, respectarea unor reguli de bază privind securitatea conturilor și menținerea unei atitudini prudente față de solicitările de autentificare rămân esențiale pentru reducerea riscului de compromitere a profilelor online.
Dacă aveți nevoie de ajutor pentru securizarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de prestari servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.