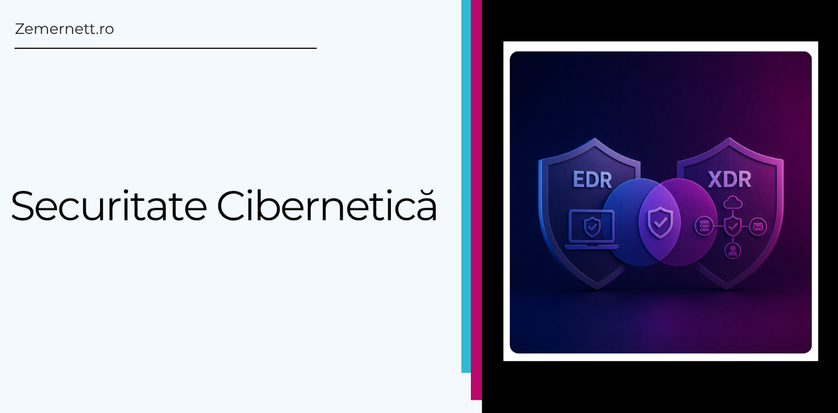

EDR și XDR sunt două tehnologii utilizate pentru detectarea și gestionarea amenințărilor cibernetice. Deși urmăresc același obiectiv general, există diferențe importante între modul în care funcționează și nivelul de vizibilitate pe care îl oferă unei organizații.
EDR (Endpoint Detection and Response) se concentrează asupra dispozitivelor finale, precum laptopuri, stații de lucru și servere. Acesta monitorizează activitatea de pe endpointuri și poate identifica comportamente care indică o posibilă compromitere.
XDR (Extended Detection and Response) extinde această abordare dincolo de endpointuri. Pe lângă acestea, poate analiza date provenite din rețele, servicii cloud, sisteme de identitate, e-mail și alte componente ale infrastructurii IT.
Eficiența acestor tehnologii depinde însă de modul în care sunt integrate în infrastructura organizației. Prin monitorizarea și corelarea datelor de securitate, EDR și XDR pot contribui la identificarea mai rapidă a amenințărilor și la îmbunătățirea procesului de răspuns la incidente.
Ce este EDR?
EDR monitorizează continuu activitatea de pe endpointuri și analizează comportamentele care pot indica o amenințare. Spre deosebire de un antivirus tradițional, o soluție EDR poate urmări în detaliu activitatea unui dispozitiv și poate oferi context pentru investigarea unui incident.
Printre funcțiile sale se numără detectarea activităților suspecte, analiza proceselor, izolarea dispozitivelor compromise și oprirea unor activități malițioase.
Principalul avantaj al EDR este vizibilitatea detaliată asupra endpointurilor. Astfel, echipele IT și de securitate pot identifica mai ușor ce s-a întâmplat pe un dispozitiv afectat.
Ce este XDR?
XDR extinde capacitățile de detectare și răspuns dincolo de endpointuri. Soluția poate colecta și corela date din mai multe surse, inclusiv endpointuri, rețele, aplicații, servicii cloud, sisteme de identitate și e-mail.
Această corelare este importantă deoarece un atac poate implica mai multe componente ale infrastructurii. De exemplu, un incident poate începe printr-un e-mail de phishing, poate duce la compromiterea unui cont și poate continua prin accesarea unor sisteme interne.
XDR poate conecta aceste evenimente și poate oferi o imagine mai clară asupra întregului incident.
EDR și XDR: ce au în comun?
Ambele tehnologii urmăresc detectarea rapidă a amenințărilor și sprijinirea procesului de răspuns la incidente. Atât EDR, cât și XDR pot analiza comportamente suspecte, pot furniza informații pentru investigații și pot automatiza anumite acțiuni de răspuns.
Diferența principală este nivelul de vizibilitate. EDR este centrat pe endpointuri, în timp ce XDR poate corela informații din mai multe zone ale infrastructurii.
EDR vs. XDR: care este diferența?
EDR oferă o analiză aprofundată a ceea ce se întâmplă pe un anumit dispozitiv. Este util în special atunci când organizația dorește să monitorizeze și să protejeze stațiile de lucru și serverele.
XDR urmărește o perspectivă mai largă. Prin corelarea datelor din mai multe surse, acesta poate ajuta la identificarea unor atacuri care se desfășoară simultan pe endpointuri, rețea, cloud sau sisteme de identitate.
Cele două tehnologii nu se exclud. În multe arhitecturi, EDR reprezintă una dintre componentele unei strategii XDR.
Cum alegerea soluțiilor potrivite poate susține conformitatea NIS2
NIS2 pune accent pe gestionarea riscurilor, detectarea și gestionarea incidentelor de securitate, precum și pe capacitatea organizațiilor de a răspunde eficient la amenințări.
EDR și XDR pot susține aceste obiective prin monitorizare continuă, detectarea activităților suspecte, investigarea incidentelor și automatizarea anumitor acțiuni de răspuns.
Alegerea soluției trebuie însă făcută în funcție de infrastructura și profilul de risc al organizației. Contează capacitatea de integrare cu sistemele existente, nivelul de vizibilitate oferit, funcțiile de răspuns și posibilitatea de a păstra informații relevante pentru investigarea incidentelor.
Este important de precizat că implementarea unei soluții EDR sau XDR nu înseamnă automat conformitate NIS2. Aceste tehnologii reprezintă componente ale unui cadru mai amplu, care trebuie să includă politici, proceduri, evaluarea riscurilor și măsuri de securitate adaptate organizației.
Concluzie
Monitorizarea și răspunsul la amenințări reprezintă obiective comune pentru EDR și XDR, însă cele două soluții diferă prin aria de acoperire. EDR se concentrează pe endpointuri, în timp ce XDR extinde analiza asupra mai multor surse de date.
Urmărind o perspectivă mai amplă asupra incidentelor, XDR poate fi o alegere potrivită pentru organizațiile cu infrastructuri complexe. În schimb, EDR poate fi suficient atunci când prioritatea este protejarea și monitorizarea endpointurilor.
Indiferent de soluția aleasă, tehnologia trebuie integrată într-o strategie de securitate coerentă. În contextul NIS2, combinația dintre soluțiile potrivite, procesele interne și capacitatea de a răspunde rapid la incidente poate contribui semnificativ la reducerea riscurilor cibernetice.
Dacă aveți nevoie de ajutor pentru securizarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, ajutând companiile client să devină conforme NIS2 (și să rămână conforme pe termen lung).