
În acest material discutăm despre un val de phishing ce infectează cu malware sisteme Windows.
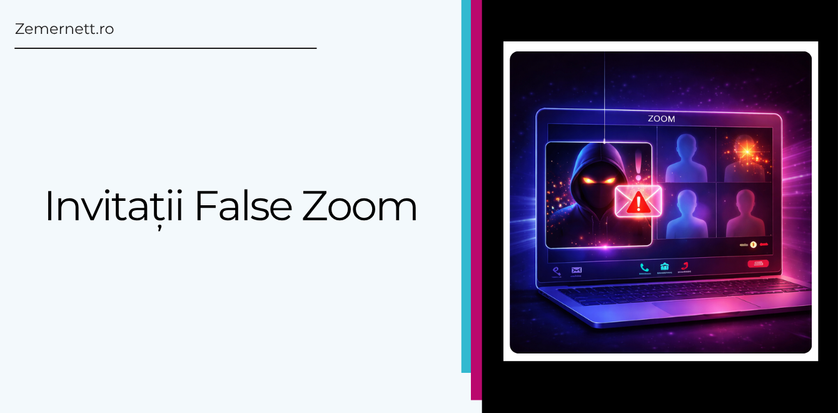
Atacurile de tip phishing continuă să evolueze, iar una dintre cele mai recente campanii identificate vizează utilizatorii care folosesc frecvent platforme de videoconferință. Invitațiile false Zoom sunt folosite ca punct de intrare pentru distribuirea de malware, într-un scenariu care combină elemente vizuale credibile cu mesaje atent formulate.
Acest tip de atac nu se bazează pe vulnerabilități tehnice complexe, ci pe comportamentul utilizatorului. Încrederea în platforme cunoscute și reacția rapidă la notificări urgente sunt exploatate pentru a determina victima să execute acțiuni riscante.
Cum arată atacul – emailuri convingătoare și pagini false
Campania începe cu trimiterea unor emailuri care imită invitații reale la întâlniri Zoom. Acestea pot include detalii precum ora întâlnirii, un buton de „Join Meeting” și chiar elemente grafice similare celor oficiale.
După accesarea linkului, utilizatorul este redirecționat către un site fals care reproduce interfața Zoom. În unele cazuri, pagina afișează mesaje precum:
- „Waiting for host”
- „Connecting to meeting”
- liste de participanți fictivi
Aceste elemente sunt introduse pentru a crea senzația de legitimitate și pentru a reduce suspiciunile utilizatorului.
În etapa următoare, victima este informată că trebuie să instaleze un update sau un plugin pentru a putea participa la întâlnire. Acesta este momentul în care atacul devine efectiv periculos.
Ce se întâmplă după accesare – instalarea malware-ului
Fișierul descărcat de utilizator nu are nicio legătură cu Zoom. În realitate, acesta conține malware care, odată executat, poate compromite complet sistemul.
În multe cazuri, atacatorii instalează aplicații de acces remote, ceea ce le permite:
- să controleze sistemul de la distanță
- să acceseze fișiere și date sensibile
- să monitorizeze activitatea utilizatorului
- să instaleze alte tipuri de malware
Acest tip de acces este extrem de periculos, deoarece poate trece neobservat o perioadă lungă de timp, mai ales dacă utilizatorul nu are soluții de securitate active sau actualizate.
De ce funcționează? Exploatarea comportamentului utilizatorilor
Succesul acestui atac nu vine din complexitate tehnică, ci din modul în care este construit scenariul. Atacatorii mizează pe câteva elemente cheie:
- urgența – utilizatorul crede că trebuie să intre rapid într-o întâlnire
- încrederea – Zoom este o platformă cunoscută și utilizată pe scară largă
- automatismul – mulți utilizatori dau click fără să verifice detalii
Aceste elemente reduc vigilența și cresc șansele ca victima să urmeze pașii indicați fără să pună întrebări.
Cum protejăm infrastructura de atacurile de tip malware
Verificarea atentă a linkurilor
Înainte de a accesa orice link primit prin email, este esențială verificarea domeniului. Linkurile malițioase pot conține variații subtile ale numelui oficial sau pot folosi domenii complet diferite.
Un simplu hover pe link poate dezvălui destinația reală și poate preveni accesarea unei pagini periculoase. În plus, utilizatorii ar trebui să acorde atenție și altor indicii, precum greșeli gramaticale în email, adrese de expeditor suspecte sau mesaje care induc urgență. În mediile organizaționale, este recomandată și implementarea unor soluții de filtrare a emailurilor care pot detecta automat linkurile malițioase.
Utilizarea unui adblocker
Un adblocker modern nu blochează doar reclame, ci și scripturi suspecte sau redirecționări malițioase. Acesta poate preveni încărcarea unor componente periculoase înainte ca utilizatorul să interacționeze cu ele.
Pe lângă blocarea reclamelor intruzive, multe soluții de tip adblocker includ liste actualizate de domenii cunoscute pentru distribuirea de malware sau phishing. Astfel, chiar dacă un utilizator accesează accidental un link periculos, există șanse ca accesul să fie blocat înainte de încărcarea completă a paginii.
Utilizarea unui firewall hardware
Un firewall hardware oferă protecție la nivel de rețea, filtrând traficul și blocând conexiunile suspecte. Este o soluție eficientă mai ales în mediile de business, unde mai multe sisteme trebuie protejate simultan.
Acesta poate fi configurat pentru a restricționa accesul către anumite categorii de site-uri, pentru a detecta comportamente anormale în trafic și pentru a preveni comunicațiile cu servere de comandă și control. În combinație cu alte soluții de securitate, firewall-ul contribuie la crearea unui perimetru solid de protecție.
Folosirea unei soluții antivirus actualizate
Un antivirus actualizat poate detecta fișierele malițioase înainte de execuție și poate opri atacul în faza inițială. Este important ca aceste soluții să fie active permanent și configurate corect.
În plus, soluțiile moderne de securitate includ funcții avansate precum detecția comportamentală sau protecția în timp real împotriva ransomware-ului și a altor amenințări. Actualizările frecvente ale bazelor de semnături sunt esențiale pentru a face față noilor tipuri de atacuri, care apar constant.
Limitarea accesului la site-uri nenecesare
Accesarea site-urilor necunoscute sau irelevante crește riscul de expunere la atacuri. Restricționarea navigării la resurse de încredere reduce semnificativ suprafața de atac.
În mediile corporate, această măsură poate fi implementată prin politici clare de utilizare a internetului și prin soluții tehnice care blochează automat accesul la categorii de site-uri riscante. Chiar și la nivel individual, adoptarea unui comportament precaut în navigare poate reduce considerabil riscul de infectare cu malware.
Concluzie
Campaniile de phishing devin tot mai bine realizate, iar utilizarea unor branduri cunoscute precum Zoom le face și mai periculoase. Atacatorii nu mai depind doar de vulnerabilități tehnice, ci exploatează în primul rând comportamentul utilizatorilor.
În acest context, combinația dintre soluții tehnice de securitate și atenția utilizatorilor este esențială. Verificarea atentă a emailurilor și evitarea acțiunilor grăbite pot preveni, în multe cazuri, compromiterea sistemelor.
Dacă aveți nevoie de ajutor pentru gestionarea securității companiei, vă stăm la dispoziție.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.