
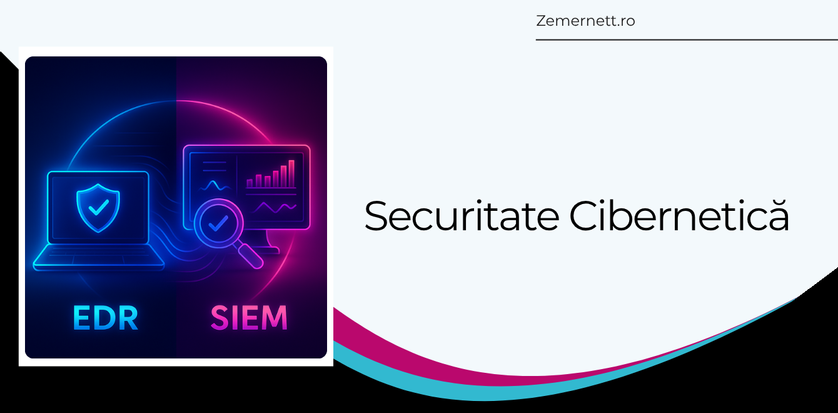

În acest material discutăm despre EDR și SIEM, două soluții de securitate care funcționează diferit, față de antivirușii cu care suntem deja obișnuiți.
Pe măsură ce amenințările cibernetice evoluează și devin tot mai sofisticate, organizațiile se confruntă cu nevoia urgentă de a-și proteja infrastructura IT și datele sensibile. Atacurile ransomware, phishing-ul sau exploatarea vulnerabilităților pot provoca pierderi financiare semnificative și compromiterea reputației.
Soluțiile EDR (Endpoint Detection and Response) și SIEM (Security Information and Event Management) joacă un rol central în securitatea cibernetică. Aceste tehnologii permit monitorizarea, analiza și răspunsul rapid la incidentele de securitate, ajutând organizațiile să reducă riscurile și să mențină integritatea datelor.
Ce este EDR și cum funcționează
EDR reprezintă o tehnologie avansată de securitate destinată dispozitivelor finale, cum ar fi laptopuri, servere și dispozitive mobile. Rolul său principal este să detecteze activitățile suspecte sau malițioase și să ofere instrumente de răspuns rapid.
EDR funcționează prin instalarea unui agent software pe fiecare endpoint. Acest agent colectează date detaliate despre procesele active, modificările de fișiere, conexiunile de rețea și comportamentele aplicațiilor. Ulterior, aceste date sunt transmise către un server central sau cloud, unde sunt analizate folosind algoritmi de detecție comportamentală, machine learning și inteligență artificială.
Dacă sunt identificate comportamente suspecte – de exemplu, un proces care încearcă să cripteze fișiere fără autorizare – EDR poate iniția automat acțiuni de răspuns, cum ar fi izolarea dispozitivului de rețea, blocarea procesului sau generarea unui raport detaliat pentru echipa de securitate. Astfel, EDR nu se limitează la detectarea amenințărilor cunoscute, ci poate identifica și atacuri zero-day sau comportamente anormale care nu au semnături predefinite.
Ce este SIEM și cum funcționează
SIEM este o platformă centralizată care agregă și corelează datele generate de întreaga infrastructură IT: servere, aplicații, firewall-uri, echipamente de rețea și sisteme de autentificare. Scopul său este să ofere vizibilitate completă asupra activităților din rețea și să permită detectarea rapidă a incidentelor de securitate.
Funcționarea SIEM presupune colectarea continuă a logurilor și evenimentelor, normalizarea datelor pentru a le face comparabile și corelarea acestora pe baza unor reguli predefinite sau algoritmi de analiză comportamentală. De exemplu, SIEM poate identifica un atac de tip brute-force prin corelarea încercărilor multiple de autentificare eșuate cu accesul ulterior de pe un IP necunoscut.
Pe lângă detectarea amenințărilor, SIEM oferă și raportare detaliată, alertare automată și integrare cu alte soluții de securitate, inclusiv EDR. Această corelare permite echipelor de securitate să obțină o imagine holistică a riscurilor și să prioritizeze răspunsul la incidente.
Diferența dintre EDR, SIEM și antivirus
Deși EDR, SIEM și antivirusul au roluri complementare, ele funcționează diferit:
- Antivirus: Detectează și blochează programele malițioase cunoscute folosind semnături predefinite. Este eficient împotriva virușilor clasici, dar limitat în cazul atacurilor noi sau complexe.
- EDR: Nu se bazează doar pe semnături, ci monitorizează comportamentul aplicațiilor și proceselor în timp real, identificând activități anormale sau atacuri zero-day și permițând răspuns automat.
- SIEM: Nu protejează direct dispozitivele, ci oferă vizibilitate asupra întregii infrastructuri, corelează evenimentele și generează alerte pentru echipa de securitate. Este un instrument de analiză și detecție la nivel centralizat, nu un software de protecție directă pe endpoint.
Astfel, antivirusul acționează preventiv, EDR monitorizează și răspunde rapid pe endpoint, iar SIEM oferă o imagine globală și contextualizată a securității organizației.
Concluzie
EDR și SIEM sunt componente esențiale ale unei strategii moderne de securitate cibernetică, fiecare având roluri clare și complementare. EDR protejează dispozitivele finale prin monitorizare continuă și răspuns automat la amenințări, SIEM oferă vizibilitate centralizată și corelare a evenimentelor, iar antivirusul asigură protecția de bază împotriva malware-ului cunoscut.
Implementarea eficientă a acestor tehnologii permite organizațiilor să prevină atacurile, să detecteze rapid comportamentele malițioase și să răspundă eficient la incidente, consolidând securitatea cibernetică și protecția datelor sensibile.
Dacă aveți nevoie de ajutor pentru securizarea stațiilor de la birou, nu ezitați să ne contactați.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.
Tipuri de Viruși Informatici: RAT (Remote Access Trojan) | Zemernett
[…] EDR, IDS/IPS și monitorizarea constantă a logurilor joacă un rol esențial în identificarea acestor […]
EDR și XDR: Asemănări și Diferențe În Securitatea Cibernetică
[…] integrate în infrastructura organizației. Prin monitorizarea și corelarea datelor de securitate, EDR și XDR pot contribui la identificarea mai rapidă a amenințărilor și la îmbunătățirea […]
Ransomware Linux: Pay2Key Marchează O Nouă Etapă A Atacurilor
[…] stabile și sigure, acestea nu sunt imune la atacuri. Implementarea unui antivirus sau a unei soluții EDR adaptate pentru servere Linux poate ajuta la identificarea comportamentelor suspecte și la […]