
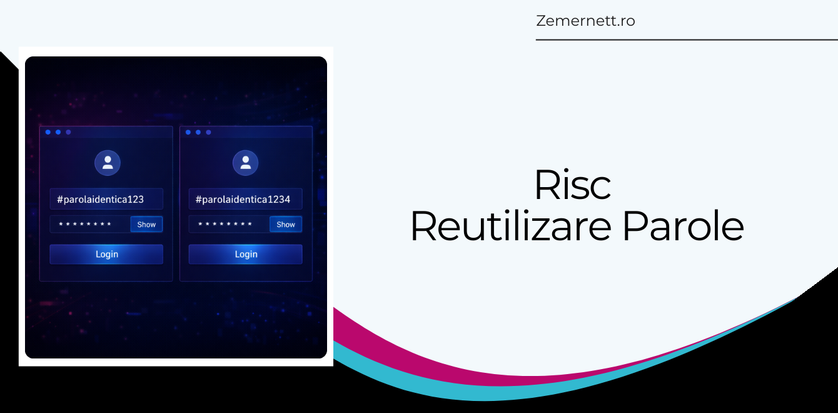

În acest material discutăm despre parole și motivul pentru care alegerea parolelor aproape identice generează probleme de securitate.
Schimbarea periodică a parolelor este o practică încă larg răspândită în mediile enterprise și nu numai. În teorie, această măsură ar trebui să limiteze impactul unei parole compromise. În practică, însă, modul în care utilizatorii își schimbă parolele reduce considerabil beneficiile reale ale acestei politici.
În foarte multe cazuri, parola nouă diferă doar marginal de cea veche, printr-o modificare minoră, previzibilă. Această abordare creează un fals sentiment de siguranță și lasă infrastructurile expuse unor atacuri relativ simple.
Parolele „aproape identice” și riscul real
Fenomenul este cunoscut sub denumirea de reutilizare a parolelor „în deghizare”. Deși parola nu este identică cu cea anterioară, diferențele sunt minime: schimbarea unui număr, adăugarea unui simbol sau modificarea unui an. Exemplele sunt familiare în aproape orice organizație.
Din perspectiva securității, aceste modificări nu reprezintă o barieră reală. Atacatorii care obțin acces la o parolă — fie printr-o breșă de date, fie prin phishing — pot genera rapid variante similare folosind reguli simple de transformare. Astfel, parola „nouă” devine aproape la fel de ușor de ghicit ca cea veche.
Problema este agravată de politicile tradiționale de securitate, care verifică de obicei doar dacă parola nu este identică cu una folosită anterior sau dacă respectă anumite criterii de complexitate. În lipsa unor mecanisme care să detecteze similitudinea reală dintre parole, variantele previzibile sunt acceptate fără dificultate.
În plus, utilizatorii sunt adesea nevoiți să gestioneze un număr mare de conturi și sisteme diferite. Pentru a face acest lucru posibil, mulți ajung să folosească șabloane repetitive, ușor de reținut, dar și ușor de exploatat.
Cum se poate reduce riscul
Reducerea riscurilor asociate parolelor „aproape identice” necesită o abordare diferită, care să țină cont atât de comportamentul utilizatorilor, cât și de limitările politicilor clasice de securitate.
Politici de parole mai inteligente
În locul rotației frecvente a parolelor, organizațiile pot adopta politici care analizează cât de asemănătoare este o parolă nouă față de cele folosite anterior. Blocarea variantelor care diferă doar prin modificări minore reduce predictibilitatea și descurajează folosirea acelorași șabloane.
Centralizarea autentificării prin Active Directory
Utilizarea unui sistem centralizat de autentificare permite aplicarea uniformă a regulilor de securitate în întreaga infrastructură. Active Directory facilitează gestionarea parolelor, aplicarea politicilor consistente și revocarea rapidă a accesului, reducând nevoia de parole diferite pentru fiecare serviciu intern.
Single Sign-On pentru simplificarea accesului
Soluțiile Single Sign-On reduc semnificativ numărul de parole pe care un utilizator trebuie să le gestioneze. Atunci când mai multe aplicații pot fi accesate printr-un singur mecanism de autentificare, scade considerabil tentația de a reutiliza parole sau de a crea variante aproape identice. În combinație cu autentificarea multifactor, SSO oferă un echilibru bun între securitate și ușurință în utilizare.
Utilizarea unui manager de parole
Aplicațiile de tip manager de parole permit generarea și stocarea unor parole unice și complexe pentru fiecare serviciu. În acest context, utilizatorii nu mai sunt nevoiți să memoreze parolele sau să inventeze variante ușor de reținut. Riscul reutilizării sau al modificărilor previzibile este eliminat aproape complet.
Autentificarea multifactor ca măsură de siguranță suplimentară
Chiar și atunci când o parolă este compromisă, autentificarea multifactor poate preveni accesul neautorizat. Introducerea unui al doilea factor — fie el o aplicație de autentificare sau o cheie hardware — limitează impactul parolelor slabe sau reutilizate și adaugă un strat esențial de protecție.
Concluzie
Schimbarea parolelor cu unele aproape identice oferă doar iluzia unei securități sporite. În realitate, această practică este bine cunoscută de atacatori și exploatată eficient, mai ales în organizațiile care se bazează exclusiv pe politici tradiționale de parole.
O strategie eficientă presupune reducerea dependenței de parole memorabile, centralizarea autentificării și adoptarea unor soluții moderne precum Single Sign-On, manageri de parole și autentificare multifactor. În acest fel, securitatea nu mai depinde de creativitatea utilizatorului, ci de arhitectura și politicile corect implementate ale infrastructurii afacerii.
Dacă aveți nevoie de ajutor pentru securizarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de prestari servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.
Conformitate NIS2: 10 Măsuri Minime De Securitate IT | Zemernett
[…] paralel, trebuie implementate reguli de bază privind utilizarea parolelor, actualizarea echipamentelor și utilizarea în siguranță a dispozitivelor și […]