
În acest material discutăm despre un nou record DDoS, stabilit de Aisuru botnet.
Amenințările cibernetice continuă să se intensifice, iar atacurile de tip Distributed Denial of Service (DDoS) ating niveluri tot mai ridicate. Evoluția botneturilor moderne a dus la apariția unor atacuri cu volume de trafic care depășesc cu mult capacitățile infrastructurilor clasice de protecție.
Un astfel de exemplu este botnetul Aisuru, care a stabilit recent un nou record mondial în ceea ce privește dimensiunea unui atac DDoS.
Ce s-a întâmplat: un atac DDoS fără precedent
În decembrie 2025, botnetul Aisuru a fost responsabil pentru un atac DDoS care a atins un vârf de aproximativ 31,4 terabiți pe secundă (Tbps). Volumul extrem de mare de trafic malițios a fost suficient pentru a depăși toate recordurile documentate anterior și pentru a evidenția o nouă etapă în evoluția atacurilor cibernetice la scară globală.
Traficul a provenit dintr-o varietate largă de surse, inclusiv dispozitive inteligente conectate la internet, precum routere, echipamente de rețea și televizoare smart. Țintele au inclus infrastructuri critice și operatori din sectorul telecomunicațiilor, ceea ce arată capacitatea botnetului de a genera impact semnificativ asupra serviciilor esențiale.
Ce este un botnet și cum funcționează Aisuru
Un botnet reprezintă o rețea de dispozitive compromise, controlate de la distanță de către atacatori, fără ca proprietarii acestora să fie conștienți de activitatea malițioasă. Dispozitivele ajung să facă parte dintr-un botnet prin exploatarea vulnerabilităților software, a configurărilor slabe sau a parolelor implicite.
Botnetul Aisuru este considerat unul de mare capacitate, fiind capabil să coordoneze simultan un număr foarte mare de dispozitive infectate. Această coordonare permite lansarea de atacuri DDoS hiper-volumetrice, în care cantitatea de trafic generată este suficient de mare pentru a suprasolicita infrastructuri de rețea complexe și bine dimensionate.
De ce dispozitivele nesecurizate devin arme digitale
Multe dintre dispozitivele conectate la internet sunt livrate cu setări de securitate minimale și nu sunt actualizate regulat de utilizatori. Firmware-ul învechit, parolele implicite și serviciile expuse inutil fac ca aceste echipamente să fie ținte ușoare pentru atacuri automate.
Odată compromise, dispozitivele pot fi integrate rapid într-un botnet și utilizate pentru generarea de trafic malițios. Actualizarea regulată a firmware-ului, modificarea credențialelor implicite și configurarea corectă a rețelelor sunt măsuri esențiale pentru reducerea riscului de infectare. Lipsa acestor măsuri contribuie direct la extinderea botneturilor și la creșterea impactului atacurilor DDoS.
Cel mai mare atac DDoS documentat până acum
Atacul de 31,4 Tbps atribuit botnetului Aisuru este considerat, până în prezent, cel mai mare atac DDoS documentat. Acesta depășește recordurile anterioare și demonstrează o escaladare clară a puterii botneturilor moderne.
Depășirea pragului de 30 Tbps evidențiază limitele soluțiilor tradiționale de protecție și necesitatea implementării unor mecanisme avansate de detectare și filtrare a traficului malițios, capabile să facă față atacurilor de dimensiuni extreme.
Ce este un atac DDoS și cum afectează infrastructura online
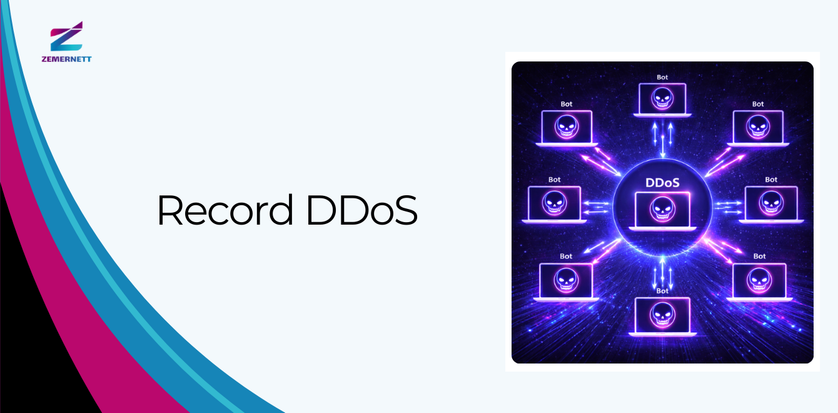
Un atac Distributed Denial of Service (DDoS) are ca obiectiv blocarea sau degradarea funcționării unui serviciu online prin supraîncărcarea acestuia cu un volum foarte mare de trafic. Spre deosebire de alte tipuri de atacuri, DDoS este lansat simultan din mai multe surse, de regulă dispozitive compromise care fac parte dintr-un botnet.
În timpul unui atac DDoS, serverele și echipamentele de rețea nu mai pot procesa cererile legitime, ceea ce duce la indisponibilitatea serviciilor pentru utilizatori. Impactul poate fi semnificativ, incluzând întreruperi operaționale, pierderi financiare și afectarea reputației organizațiilor vizate.
3 măsuri de securitate care ajută la prevenirea atacurilor DDoS efectuate de botneturi
- Accesarea infrastructurii doar prin VPN – limitarea accesului la servere și echipamente critice printr-un tunel securizat reduce riscul ca dispozitivele să fie compromise sau folosite într-un atac DDoS.
- Patching constant pentru dispozitive hardware – actualizarea regulată a firmware-ului și a software-ului pe toate echipamentele conectate la rețea previne exploatarea vulnerabilităților de către botneturi.
- Firewall hardware – un firewall fizic bine configurat poate filtra traficul malițios și poate bloca sursele suspecte înainte ca acestea să afecteze serverele și serviciile online.
Concluzie
Recordul stabilit de botnetul Aisuru reprezintă un semnal de alarmă privind starea actuală a securității dispozitivelor conectate la internet. Creșterea numărului de echipamente inteligente, combinată cu practici de securitate deficitare, creează condiții favorabile pentru atacuri DDoS de amploare fără precedent.
Securizarea dispozitivelor hardware și aplicarea regulată a actualizărilor de sistem sunt pași esențiali pentru limitarea extinderii botneturilor și reducerea impactului atacurilor DDoS. Într-un ecosistem digital interconectat, responsabilitatea securității nu este doar individuală, ci are implicații directe asupra stabilității întregii infrastructuri online.
Dacă aveți nevoie de ajutor pentru implementarea securității în companie, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.