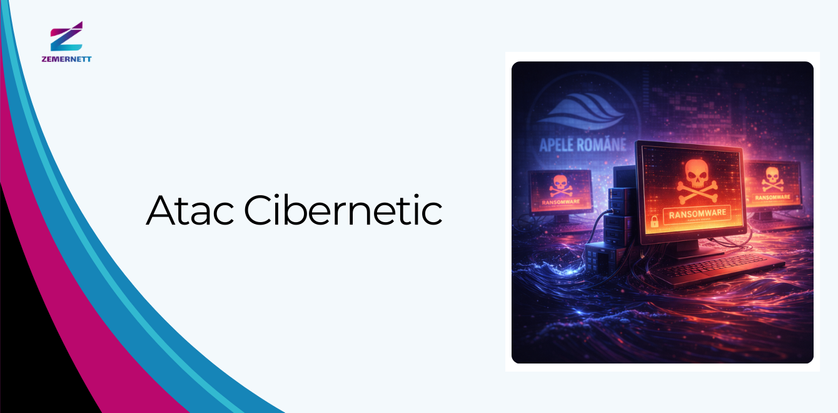

În acest material discutăm despre un atac ransomware care a pus pe butuci în jur de 1.000 de stații de lucru și dispozitive aparținând celor de la „Apele Române”.
Administrația Națională „Apele Române” a fost ținta unui atac cibernetic de tip ransomware, incident confirmat oficial de Directoratul Național de Securitate Cibernetică (DNSC). Potrivit informațiilor disponibile, atacul a dus la compromiterea a aproximativ 1.000 de sisteme informatice utilizate atât la nivel central, cât și în cadrul administrațiilor bazinale din teritoriu.
Incidentul a fost semnalat autorităților în a doua jumătate a lunii decembrie, iar investigațiile sunt în desfășurare pentru stabilirea vectorului de atac și a amplorii complete a compromiterii. Conform datelor comunicate până în prezent, au fost afectate sisteme IT clasice, nu și infrastructura operațională critică.
Sisteme afectate și impact operațional
Atacul a vizat infrastructura IT&C a instituției, fiind compromise:
- stații de lucru și servere cu sisteme de operare Windows,
- servere de baze de date,
- servere de e-mail, web și DNS,
- sisteme utilizate pentru aplicații GIS (Geographical Information System).
Autoritățile au precizat că sistemele OT (Operational Technology), care controlează direct procesele fizice și infrastructura hidrotehnică, nu au fost afectate. Activitățile esențiale ale instituției continuă, comunicarea internă fiind asigurată prin canale alternative, precum telefonia și sistemele radio.
Utilizarea BitLocker în cadrul atacului
Din informațiile tehnice preliminare reiese că atacatorii au folosit BitLocker, mecanism legitim de criptare integrat în sistemele de operare Windows, pentru a bloca accesul la datele de pe sistemele compromise.
Această tehnică este tot mai frecvent întâlnită în atacurile ransomware moderne, deoarece permite criptarea rapidă a volumelor de date fără a introduce malware clasic ușor de detectat.
După criptare, pe sistemele afectate a fost afișată o notă de răscumpărare, prin care atacatorii solicită contactarea lor într-un interval limitat de timp, o practică standard în astfel de incidente.
Ce este ransomware-ul și cum funcționează
Ransomware-ul este un tip de atac cibernetic prin care atacatorii criptează datele victimei și solicită o sumă de bani pentru furnizarea cheii de decriptare. În multe cazuri, atacurile sunt însoțite și de exfiltrarea datelor, amenințând victimele cu publicarea informațiilor în cazul refuzului plății.
Vectorii de atac utilizați frecvent includ:
- e-mailuri de tip phishing,
- parole slabe sau reutilizate,
- servicii expuse pe internet fără protecții adecvate (RDP, VPN),
- vulnerabilități software neactualizate,
- acces inițial obținut prin intermediul furnizorilor terți.
Odată obținut accesul inițial, atacatorii se deplasează lateral în rețea, escaladează privilegiile și declanșează criptarea simultan pe un număr mare de sisteme, pentru a maximiza impactul.
Recomandările autorităților și ancheta în curs
DNSC a recomandat ca instituția să nu intre în contact cu atacatorii și să nu negocieze plata răscumpărării, o poziție standard adoptată de autoritățile de securitate cibernetică. În paralel, a fost deschis un dosar penal pentru investigarea incidentului, iar echipele tehnice lucrează la restaurarea sistemelor afectate.
Până la acest moment, nu au fost făcute publice informații privind identitatea grupării responsabile sau un posibil leak de date.
Cum poate fi protejată infrastructura împotriva atacurilor ransomware
Incidentul de la Apele Române evidențiază necesitatea unor măsuri solide de securitate cibernetică, în special pentru instituțiile care gestionează infrastructuri critice. Printre măsurile considerate esențiale se numără:
- segmentarea rețelei, pentru a limita deplasarea laterală a atacatorilor;
- backup-uri offline și testate periodic, imposibil de accesat din rețeaua principală;
- autentificare multifactor (MFA) pentru accesul la sisteme critice;
- monitorizarea continuă a evenimentelor de securitate și detecția comportamentelor anormale;
- actualizarea constantă a sistemelor și aplicațiilor (patching);
- restricționarea utilizării instrumentelor administrative, precum BitLocker, prin politici de securitate bine definite;
- instruirea personalului, în special în ceea ce privește recunoașterea tentativelor de phishing.
Atacurile ransomware rămân una dintre cele mai serioase amenințări la adresa instituțiilor publice și a infrastructurilor critice, iar incidente precum cel de la Apele Române confirmă faptul că securitatea IT trebuie tratată ca o componentă strategică, nu doar una tehnică.
Concluzie
Atacul ransomware care a vizat Administrația Națională „Apele Române” scoate în evidență nivelul ridicat de expunere al instituțiilor publice în fața amenințărilor cibernetice moderne. Compromiterea unui număr mare de sisteme IT, chiar și în absența unui impact direct asupra infrastructurii operaționale, demonstrează cât de rapid se poate propaga un atac într-o rețea insuficient segmentată sau protejată.
Incidentul subliniază importanța adoptării unor măsuri proactive de securitate cibernetică, precum controlul strict al accesului, monitorizarea continuă și existența unor planuri clare de răspuns la incidente.
Dacă aveți nevoie de ajutor pentru implementarea sau îmbunătățirea securitații IT a companiei, vă stăm la dispoziție.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.