
În acest material discutăm despre Shai-Hulud, un atac ce afectează peste 180 de pachete npm.
O nouă amenințare cibernetică a vizat ecosistemul npm, afectând mai multe pachete populare utilizate în dezvoltarea aplicațiilor web și mobile. Atacul a ridicat semne de alarmă în comunitatea de dezvoltatori, deoarece malware-ul are capacitatea de a se răspândi automat și de a compromite proiecte care depind de aceste pachete.
Descrierea atacului – Shai-Hulud
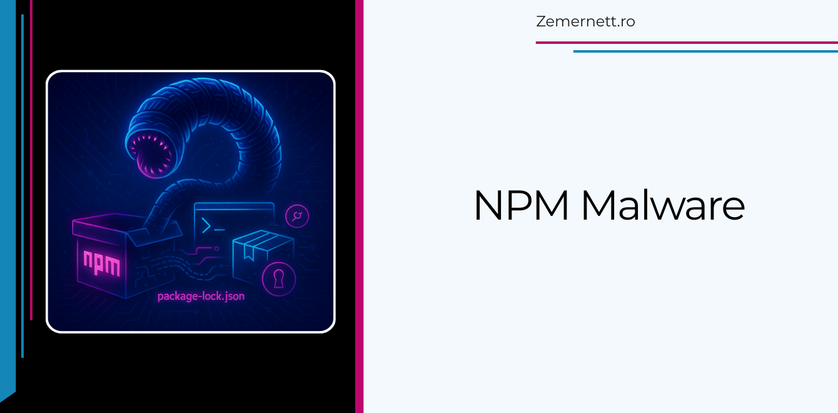
Malware-ul, denumit „Shai-Hulud”, este injectat în pachetele compromise printr-un script JavaScript. Acesta identifică date sensibile, precum token-uri API și chei de acces, și le transmite către servere controlate de atacatori. În plus, scriptul are capacitatea de a se replica, infectând alte pachete și publicând versiuni compromise ale acestora, ceea ce amplifică impactul atacului asupra ecosistemului npm.
Dezvoltatorii și organizațiile care folosesc pachetele afectate se expun riscului de pierdere a datelor sensibile și acces neautorizat la infrastructura IT. Răspândirea automată a malware-ului poate afecta mai multe proiecte simultan, ceea ce crește gravitatea incidentului.
Scopul atacului și funcționarea malware-ului
Acest malware are două obiective principale:
- Exfiltrarea datelor sensibile – Malware-ul caută token-uri API, chei de acces și alte informații confidențiale stocate în cod sau în mediul de dezvoltare. Aceste date sunt trimise către serverele controlate de atacatori, care le pot folosi pentru acces neautorizat la infrastructura cloud, aplicații și servicii ale organizațiilor vizate.
- Răspândirea automată – „Shai-Hulud” se replică în alte pachete npm și publică versiuni compromise ale acestora. Astfel, malware-ul se răspândește rapid în ecosistemul open-source, afectând proiecte multiple fără ca dezvoltatorii să realizeze imediat compromiterea.
Prin combinarea acestor două funcții, atacatorii pot obține acces la infrastructuri importante, pot compromite date și pot extinde impactul atacului la scară largă.
Worm: ce este și de ce este periculos
Un worm este un tip de malware capabil să se răspândească automat de la un sistem la altul, fără intervenția utilizatorului. Spre deosebire de viruși, care au nevoie de fișiere sau programe pentru a se multiplica, worm-ii pot exploata vulnerabilități de rețea și aplicații pentru a infecta rapid mai multe sisteme.
Worm-ii sunt periculoși deoarece:
- Se răspândesc extrem de rapid și pot infecta sute sau mii de sisteme într-un timp foarte scurt.
- Pot compromite infrastructuri întregi, chiar fără ca administratorii să observe imediat activitatea.
- Facilitează furtul de date și accesul neautorizat la rețele și aplicații critice.
- Pot instala alte tipuri de malware, amplificând pagubele și dificultățile în remediere.
Malware-ul „Shai-Hulud” se comportă ca un worm în ecosistemul npm, replicându-se automat și afectând un număr mare de pachete, ceea ce îl face deosebit de periculos pentru comunitatea de dezvoltatori.
Ce este npm?
NPM (Node Package Manager) este cel mai utilizat registru de pachete pentru limbajul JavaScript și platforma Node.js. El permite dezvoltatorilor să instaleze și să gestioneze module și librării reutilizabile, facilitând construirea rapidă a aplicațiilor web și mobile.
Fiind un ecosistem vast și esențial pentru proiecte de orice dimensiune, securitatea pachetelor npm este crucială pentru protecția codului și a datelor sensibile din aplicațiile dezvoltate.
Cum protejăm infrastructura
Pentru a reduce riscurile generate de astfel de atacuri, organizațiile și dezvoltatorii ar trebui să adopte măsuri proactive:
- Verificarea și eliminarea imediată a pachetelor compromise din proiecte.
- Schimbarea tuturor cheilor și token-urilor API expuse.
- Restaurarea depozitelor GitHub afectate la statutul privat, dacă este necesar.
- Implementarea de instrumente de scanare pentru detectarea secretelor în cod.
- Monitorizarea atentă a activității în mediile de dezvoltare și în pipeline-urile CI/CD.
- Limitarea permisiunilor pentru pachete și servicii terțe, astfel încât orice eventual atac să aibă impact minim.
Concluzie
Atacul „Shai-Hulud” evidențiază vulnerabilitatea ecosistemelor open-source și necesitatea unei vigilențe constante în gestionarea dependențelor software.
Protecția infrastructurii și a datelor sensibile nu mai este doar o recomandare, ci o prioritate esențială pentru orice dezvoltator și organizație care utilizează pachete npm.
Incidentul subliniază importanța măsurilor proactive și a unei bune practici în securitatea software, pentru a preveni compromiterea proiectelor și a aplicațiilor.
Dacă aveți nevoie de ajutor pentru gestionarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de prestari servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.