
În acest material discutăm despre o vulnerabilitate a kernelului Linux care permite hackerilor să obțină drepturi depline pe sisteme.
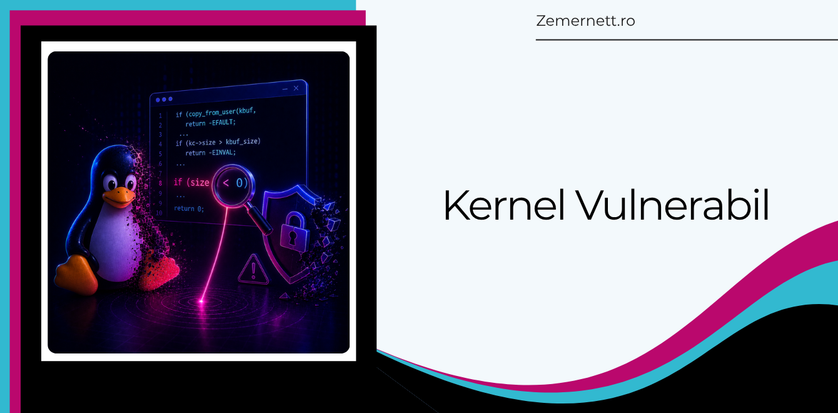
O vulnerabilitate recent analizată de cercetătorii în securitate cibernetică demonstrează cât de mare poate fi impactul unei erori aparent nesemnificative într-un proiect software complex. Defectul, identificat în kernelul Linux, a fost provocat de un singur caracter introdus greșit în codul sursă, însă consecințele sale pot fi extrem de grave pentru sistemele afectate.
Problema a fost urmărită sub identificatorul CVE-2026-23111 și afectează subsistemul nf_tables, utilizat pentru filtrarea și gestionarea traficului de rețea. Specialiștii au reușit să demonstreze că vulnerabilitatea poate fi exploatată pentru obținerea privilegiilor maxime în sistem, oferind atacatorilor control complet asupra dispozitivului compromis.
Publicarea detaliilor tehnice și a unui exploit funcțional crește nivelul de risc pentru organizațiile care nu au aplicat încă actualizările de securitate disponibile. În astfel de situații, chiar și un acces limitat la un server poate fi suficient pentru compromiterea completă a infrastructurii.
Ce este CVE-2026-23111 și cum funcționează
Vulnerabilitatea afectează componenta nf_tables din kernelul Linux, responsabilă pentru procesarea regulilor de filtrare a traficului de rețea. Cercetătorii au descoperit că o verificare logică defectuoasă poate conduce la o situație de tip „use-after-free”, una dintre cele mai periculoase categorii de vulnerabilități la nivel de kernel.
Originea problemei este surprinzătoare. Potrivit analizei tehnice, eroarea a fost introdusă de un singur caracter greșit într-o condiție logică. Deși modificarea pare minoră la prima vedere, aceasta a schimbat comportamentul codului într-un mod care permite manipularea memoriei kernelului.
Exploatarea vulnerabilității poate conduce la executarea de cod cu privilegii ridicate. Cercetătorii au demonstrat că un utilizator local fără drepturi administrative poate utiliza defectul pentru a obține acces root și, în anumite scenarii, chiar pentru a evada din containere Linux.
De ce este periculoasă vulnerabilitatea
În mod normal, sistemele de operare moderne implementează mecanisme stricte de separare a privilegiilor. Utilizatorii obișnuiți au acces limitat la resurse, iar operațiunile critice sunt rezervate administratorilor. Vulnerabilitatea CVE-2026-23111 permite ocolirea acestor mecanisme.
Un atacator care reușește să compromită un cont obișnuit poate folosi vulnerabilitatea pentru a-și crește privilegiile și a prelua controlul complet asupra sistemului. Acest proces este cunoscut sub denumirea de escaladare locală a privilegiilor (Local Privilege Escalation – LPE).
Pericolul este amplificat în mediile enterprise și cloud. Serverele moderne găzduiesc frecvent aplicații, containere și servicii multiple, iar compromiterea unui singur cont poate reprezenta punctul de plecare pentru atacuri mai ample asupra întregii infrastructuri.
Ce kerneluri Linux sunt afectate
Vulnerabilitatea nu afectează toate versiunile de Linux, ci sistemele care rulează kerneluri ce includ codul vulnerabil din subsistemul nf_tables și care nu au aplicat actualizările de securitate publicate de dezvoltatorii kernelului Linux.
Potrivit informațiilor disponibile, problema a fost remediată printr-un patch publicat în februarie 2026. Sistemele care nu au primit actualizarea rămân expuse riscului de exploatare, mai ales acum că detaliile tehnice și codul demonstrativ sunt disponibile public.
Administratorii care utilizează distribuții precum Ubuntu, Debian, Rocky Linux sau AlmaLinux sunt sfătuiți să consulte buletinele oficiale de securitate și să verifice că sistemele rulează versiuni actualizate ale kernelului. În multe cazuri, instalarea actualizării trebuie urmată și de repornirea serverului pentru activarea noului kernel.
Ce înseamnă Local Privilege Escalation (LPE)
În securitatea cibernetică, Local Privilege Escalation (LPE) descrie procesul prin care un utilizator cu drepturi limitate reușește să obțină privilegii mai ridicate pe un sistem. În cazul sistemelor Linux, obiectivul final este de cele mai multe ori obținerea privilegiilor root.
O vulnerabilitate de tip LPE nu oferă acces inițial la sistem. Atacatorul trebuie să dețină deja un cont valid, să fi compromis o aplicație vulnerabilă sau să fi obținut acces într-un container. Vulnerabilitatea este apoi utilizată pentru a depăși restricțiile de securitate și a prelua controlul complet asupra sistemului de operare.
Acest tip de vulnerabilitate este extrem de valoros pentru atacatori deoarece transformă o compromitere limitată într-una completă. Odată obținute privilegii root, atacatorul poate instala malware, modifica configurații, accesa date sensibile și își poate ascunde activitatea în sistem.
De ce Linux nu folosește implicit contul root
Unul dintre principiile fundamentale ale securității Linux este evitarea utilizării permanente a contului root. Majoritatea distribuțiilor moderne sunt configurate astfel încât utilizatorii să lucreze în mod normal folosind conturi standard.
Pentru operațiunile administrative se utilizează mecanisme precum sudo, care acordă temporar privilegii ridicate doar atunci când este necesar. Acest model reduce riscul producerii unor erori accidentale și limitează impactul aplicațiilor compromise.
Dacă un atacator obține acces la un cont standard, posibilitățile sale sunt în general limitate. În schimb, dacă reușește să obțină privilegii root, acesta poate controla întregul sistem. Tocmai de aceea vulnerabilitățile de escaladare a privilegiilor sunt considerate extrem de periculoase.
Cum securizăm infrastructura companiei
Deși vulnerabilitatea CVE-2026-23111 a fost deja remediată prin actualizări de securitate, incidentul evidențiază importanța unei strategii proactive de protecție a infrastructurii IT. Organizațiile pot reduce semnificativ riscurile asociate vulnerabilităților de tip Local Privilege Escalation prin aplicarea unor măsuri de securitate esențiale:
- Audituri și evaluări periodice de securitate – Scanările de vulnerabilități și verificările regulate ale configurațiilor permit identificarea și remedierea problemelor înainte de a fi exploatate de atacatori.
- Aplicarea rapidă a actualizărilor de securitate – Sistemele Ubuntu, Debian, Rocky Linux și AlmaLinux trebuie actualizate constant pentru a elimina vulnerabilitățile cunoscute înainte ca acestea să fie exploatate.
- Implementarea autentificării multifactor (MFA) – Activarea MFA pentru conturile administrative, VPN-uri și serviciile critice reduce semnificativ riscul accesului neautorizat.
- Aplicarea principiului privilegiului minim – Utilizatorii și aplicațiile ar trebui să primească doar drepturile strict necesare pentru activitățile pe care le desfășoară.
- Monitorizarea, segmentarea și protecția endpoint-urilor – Monitorizarea continuă, segmentarea rețelei și utilizarea unor soluții de securitate pentru Linux ajută la detectarea și limitarea atacurilor.
Concluzie
Vulnerabilitatea CVE-2026-23111 demonstrează că inclusiv o eroare aparent nesemnificativă din codul sursă poate avea consecințe majore asupra securității infrastructurilor IT. Un singur caracter introdus greșit a fost suficient pentru a crea o cale prin care atacatorii pot obține privilegii root și control complet asupra sistemelor afectate.
Pentru organizațiile care utilizează servere bazate pe Ubuntu, Debian, Rocky Linux sau AlmaLinux, incidentul reprezintă un nou semnal de alarmă privind importanța actualizărilor de securitate și a monitorizării continue a infrastructurii. Disponibilitatea publică a exploitului crește riscul de compromitere pentru sistemele care nu au fost încă actualizate.
O strategie eficientă de apărare trebuie să combine patch management-ul, autentificarea multifactor, limitarea privilegiilor, segmentarea rețelei, monitorizarea continuă și utilizarea unor soluții moderne de protecție pentru Linux. Aplicarea consecventă a acestor măsuri poate reduce semnificativ riscul ca o vulnerabilitate să se transforme într-un incident major de securitate.
Dacă aveți nevoie de ajutor pentru implementarea sau îmbunătățirea securitații IT a companiei, vă stăm la dispoziție.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.