
În acest material discutăm, din nou, despre securizarea site-ului WordPress al companiei.
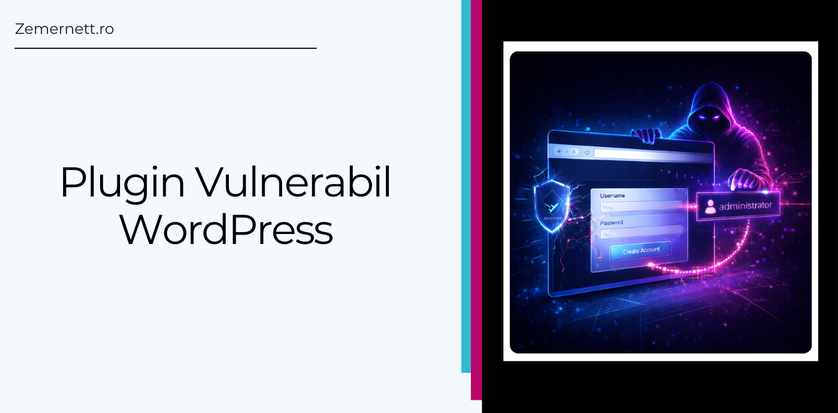
Un plugin popular de membership pentru WordPress conține o vulnerabilitate critică exploatată activ de atacatori pentru a crea conturi de administrator pe site-urile vulnerabile. Problema afectează pluginul User Registration & Membership, utilizat pe zeci de mii de website-uri, și poate duce la compromiterea completă a unui site dacă nu este remediată rapid.
Vulnerabilitatea permite unui atacator să creeze conturi cu privilegii administrative fără a fi autentificat, ceea ce înseamnă că întregul site poate fi controlat de persoane neautorizate. Aceasta evidențiază importanța actualizării imediate a pluginurilor și a implementării unor măsuri suplimentare de securitate pentru protecția site-urilor WordPress.
Vulnerabilitate critică exploatată în pluginul WordPress User Registration & Membership
Cercetătorii în securitate au descoperit o vulnerabilitate critică în pluginul WordPress User Registration & Membership, dezvoltat de WPEverest. Pluginul este folosit pentru gestionarea formularelor de înregistrare, a conturilor de utilizator și a sistemelor de membership pe site-uri WordPress.
Vulnerabilitatea apare deoarece pluginul permite transmiterea rolului de utilizator în timpul procesului de înregistrare. În anumite condiții, un atacator poate manipula această funcționalitate astfel încât contul creat să primească direct rolul de administrator, fără a avea acces legitim la site.
Un cont de administrator oferă control complet asupra website-ului, inclusiv posibilitatea de a:
- instala sau elimina pluginuri și teme
- modifica codul site-ului
- schimba setările de securitate
- edita sau șterge conținutul publicat
În plus, atacatorii pot folosi accesul obținut pentru a instala malware, a fura datele utilizatorilor sau a bloca accesul administratorilor legitimi.
Specialiștii în securitate au observat că vulnerabilitatea este deja exploatată în mod activ. În unele cazuri, sistemele de protecție au blocat sute de tentative de exploatare într-un interval foarte scurt, ceea ce indică faptul că atacatorii încearcă să compromită cât mai multe site-uri vulnerabile.
Problema afectează versiunile mai vechi ale pluginului, iar dezvoltatorii au lansat actualizări de securitate pentru a remedia vulnerabilitatea. Administratorii de site-uri sunt sfătuiți să actualizeze pluginul la cea mai recentă versiune sau să îl dezactiveze dacă actualizarea nu este posibilă.
Securizarea unui website WordPress
Astfel de vulnerabilități arată cât de importantă este securizarea corectă a unui website WordPress. Actualizarea constantă a pluginurilor, temelor și a platformei WordPress reduce semnificativ riscul exploatării unor vulnerabilități cunoscute.
Utilizarea unor module de securitate dedicate poate ajuta la monitorizarea activităților suspecte, blocarea atacurilor automate și protejarea paginii de autentificare. Astfel de instrumente pot detecta tentative de creare a unor conturi suspecte sau acces neautorizat la panoul de administrare.
De asemenea, este recomandată folosirea unui nume de utilizator sigur pentru conturile administrative. Utilizarea unor nume implicite, precum „admin”, poate facilita atacurile automate de tip brute force sau tentativele de ghicire a credențialelor.
Importanța backup-urilor regulate
Realizarea unor backup-uri regulate reprezintă una dintre cele mai importante măsuri de protecție pentru orice website. Chiar și în cazul în care un site este compromis, existența unei copii de siguranță permite restaurarea rapidă a conținutului și a bazei de date.
Backup-urile ar trebui realizate automat și stocate într-o locație separată de serverul principal. Astfel, în cazul unui atac sau al unei probleme tehnice, datele pot fi recuperate fără pierderi majore.
Testarea periodică a procesului de restaurare este la fel de importantă, pentru a se verifica dacă backup-urile pot fi utilizate eficient în cazul unui incident.
Concluzie
Vulnerabilitățile din pluginurile WordPress continuă să fie una dintre cele mai frecvente metode prin care atacatorii compromit website-uri. În cazul pluginului User Registration & Membership, o problemă de securitate poate permite crearea unor conturi de administrator fără autorizare, ceea ce oferă control complet asupra site-ului.
Pentru a reduce riscurile, administratorii de website-uri ar trebui să mențină platforma și pluginurile actualizate, să implementeze măsuri suplimentare de securitate și să păstreze backup-uri regulate ale datelor. Aceste practici pot limita impactul unui atac și pot contribui la protejarea site-urilor WordPress.
Dacă aveți nevoie de ajutor pentru implementarea securității IT a companiei, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.