
În acest articol discutăm despre atacuri browser-based, mai exact despre modul în care actorii malițioși vă pot „prinde în capcană” în timp ce folosiți navigatorul de internet.
Browser-ul a devenit noua linie de apărare (și totodată noul punct vulnerabil) pentru aplicațiile critice de business. În contextul muncii moderne, distribuite în numeroase servicii cloud și aplicații SaaS, atacatorii preferă să vizeze conexiunile browser-utilizator pentru a compromite date sau identități.
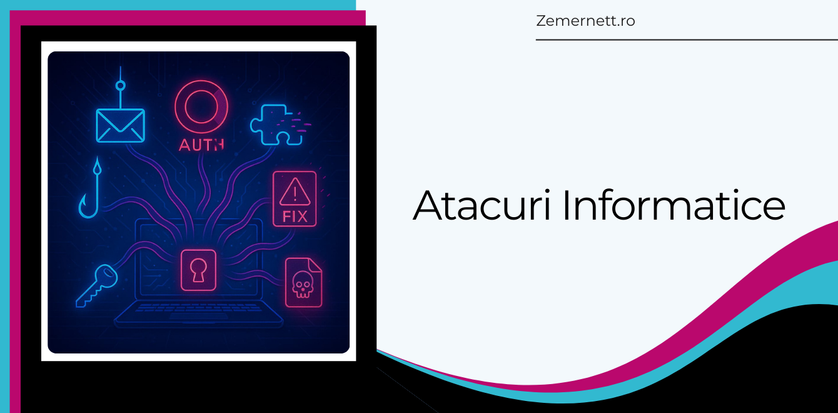
Cele mai populare tipuri de atacuri browser-based din 2025, conform acestui material, sunt urmatoarele:
Phishing pentru credențiale și sesiuni
Astăzi, phishing-ul reprezintă adesea o veritabilă campanie automatizată, duse prin mesaje pe rețele sociale, SMS, instant messaging sau chiar mesaje generate de serviciile SaaS. Paginile false nu mai vizează doar furarea parolelor — acestea pot intercepta sesiunea utilizatorului în timp real prin instrumente tip „Attacker-in-the-Middle” care trec chiar și de MFA tradiționale (cu excepția passkeys).
În prezent, kit-urile de phishing evoluează rapid: implementează obfuscări dinamice, protecție anti-analiză și distribuie conținut malițios prin infrastructuri legitime în cloud, complicând detectarea. Soluțiile convenționale sunt depășite, iar apărarea necesită monitorizarea în timp real a paginilor vizualizate de utilizatori.
Livrare de cod malițios (ClickFix, FileFix)
Tehnica numită ClickFix momește utilizatorul să execute cod malițios local, folosind un fals CAPTCHA sau mesaj de eroare care copiază comenzi în clipboard pentru a fi rulate prin „Run” sau PowerShell. FileFix este o variantă similară ce exploatează bara de adresă din File Explorer.
Aceste atacuri ajung sa livreze troieni de tip infostealer, delegând responsabilitatea de detectare către secțiunea endpoint. Cu toate acestea, acțiunea de copiere din clipboard este un punct de detecție ideal în browser, înainte ca codul malițios să ajungă la nivel OS.
Integrări OAuth malițioase
Atacatorii pot compromite aplicații prin convingerea utilizatorilor să autorizeze integrarea cu aplicații OAuth controlate de ei, obținând astfel acces la date și servicii fără a trece prin autentificarea normală. Astfel, depășesc chiar protecții robuste precum MFA.
Un exemplu real este valul de breșe în conturi Salesforce, unde aplicații OAuth compromise au fost folosite pentru a accesa date sensibile. Controlul securității în aplicațiile moderne (peste sute la scară enterprise) devine din ce în ce mai complicat, necesitând vizibilitate browser-wide.
Extensii browser malițioase
Atacatorii pot crea sau prelua extensii aparent legitime cu permisiuni ample (citire modificare conținut, acces cookies etc.) care permit monitorizarea sesiunilor, extragerea de credențiale sau injectarea de cod rău intenționat.
Astfel de extensii pot fi distribuite prin magazine oficiale sau actualizări compromise și scăd vizibilitatea asupra extensiilor utilizate. Soluțiile moderne pot detecta extensii cu permisiuni riscante, variante false ale aplicațiilor populare sau comportamente abuzive.
Livrare de fișiere malițioase
Atacurile browser-based includ și distribuirea de fișiere malițioase — de la executabile la HTML Application (HTA) sau chiar SVG care redau portaluri false de autentificare client-side. Aceste fișiere ocolesc filtrele convenționale și pot împinge victima către phishing sau instalare malware.
Înregistrarea descărcărilor browser-ului devine astfel o sursă valoroasă de informație pentru detecție, completând protecțiile endpoint.
Credențiale furate și lacune MFA
Atacurile își ating scopul final prin compromiterea credențialelor și exploatarea aplicațiilor fără MFA activ. Chiar în contextul SSO, pot exista „ghost logins” neprotejate. Monitorizarea activităților de autentificare în browser oferă informații critice despre gestionarea inadecvată a identității și oferă șansa de prevenire proactivă.
Măsuri de protecție
- Utilizarea unui adblocker. Aceasta reduce expunerea la reclame înșelătoare și previne accesarea accidentală a unor pagini compromise care pot găzdui cod malițios.
- Folosirea unui antivirus cu protecție web. Un antivirus actualizat, dotat cu funcții de filtrare a traficului online, blochează tentativele de phishing și descărcările periculoase direct din browser.
- Accesarea exclusivă a site-urilor necesare muncii zilnice. Limitarea navigării la domenii de încredere scade considerabil șansele de a ajunge pe pagini suspecte sau malițioase.
- Menținerea unei vigilențe ridicate. Verificarea atentă a adreselor URL, prudența înainte de a introduce date sensibile și identificarea mesajelor suspecte rămân pași esențiali pentru protecție.
Concluzie
În 2025, browser-ul își păstrează rolul de poartă principală pentru atacuri sofisticate. Phishing-ul industrializat, livrarea de cod malițios, OAuth compromisele, extensiile nocive, fișierele periculoase și lacunele de autentificare contribuie la breșe de securitate grave.
Organizațiile ar trebui să își extindă capabilitățile de detecție și răspuns până la nivelul browserului, identificând comportamentele suspecte direct la sursă, înainte ca acestea să compromită endpoint-ul. Doar printr-o astfel de abordare poate fi securizat eficient noul perimetru digital.
Dacă aveți nevoie de ajutor pentru securizarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de prestari servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.