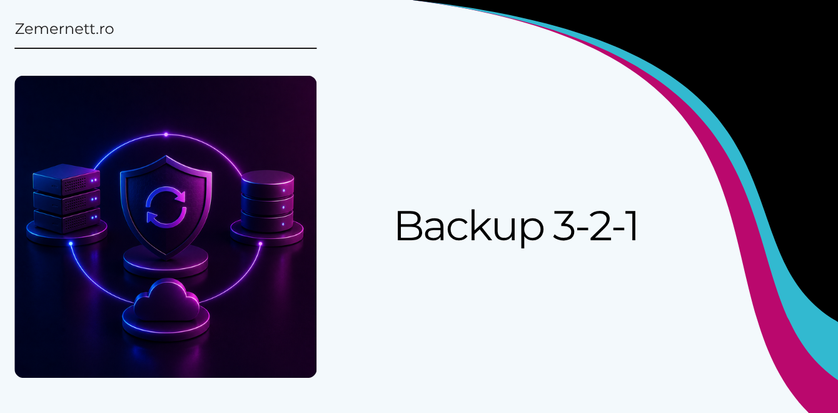

În acest material explicăm de ce regula de backup 3-2-1 reprezintă un element important pentru conformitate NIS2.
Datele reprezintă una dintre cele mai valoroase resurse ale oricărei organizații. De la documente financiare și baze de date cu clienți până la configurații ale sistemelor și aplicații critice, informațiile digitale susțin activitatea zilnică și continuitatea operațională. În același timp, acestea sunt expuse permanent unor riscuri precum atacurile ransomware, erorile umane, defecțiunile hardware sau dezastrele naturale.
În ultimii ani, frecvența și complexitatea incidentelor de securitate cibernetică au crescut semnificativ, iar organizațiile au înțeles că simpla existență a unui backup nu mai este suficientă. O copie de siguranță care nu poate fi restaurată rapid sau care este compromisă în timpul unui atac își pierde complet utilitatea atunci când este cea mai mare nevoie de ea.
În acest context, regula de backup 3-2-1 a devenit unul dintre cele mai importante standarde recomandate la nivel internațional pentru protecția datelor. Totodată, noile cerințe impuse prin Directiva NIS2 aduc un accent și mai puternic asupra măsurilor de reziliență și recuperare în urma incidentelor cibernetice, transformând strategiile de backup dintr-o bună practică într-o componentă esențială a securității organizaționale.
Ce reprezintă regula de backup 3-2-1?
Regula 3-2-1 este un principiu simplu, dar extrem de eficient, utilizat pentru reducerea riscului de pierdere a datelor.
Aceasta presupune:
- existența a 3 copii ale datelor – datele originale și două copii de rezervă;
- stocarea acestora pe 2 tipuri diferite de medii (de exemplu, NAS și cloud sau server local și storage extern);
- păstrarea a 1 copie într-o locație diferită, izolată față de infrastructura principală.
Prin această abordare, organizația reduce considerabil probabilitatea ca un singur incident să afecteze toate copiile existente.
De ce nu este suficient un singur backup?
Multe companii consideră că simpla existență a unui server de backup este suficientă pentru protejarea informațiilor. În realitate, există numeroase scenarii în care acest lucru nu oferă protecția necesară.
Un atac ransomware poate cripta simultan atât serverele de producție, cât și sistemul de backup dacă acestea sunt conectate permanent în aceeași infrastructură. În mod similar, o defecțiune hardware, un incendiu, o inundație sau chiar o eroare de configurare pot compromite atât datele originale, cât și copiile locale.
Regula 3-2-1 elimină aceste puncte unice de eșec prin distribuirea copiilor în medii diferite și prin existența unei copii aflate în afara infrastructurii principale.
Backup-ul și cerințele impuse de Directiva NIS2
Directiva NIS2 ridică standardele privind securitatea cibernetică pentru un număr mult mai mare de organizații din Uniunea Europeană. Printre măsurile tehnice și organizatorice solicitate se regăsesc politici clare privind gestionarea riscurilor, continuitatea activității și capacitatea de recuperare după incidente.
În practică, acest lucru înseamnă că organizațiile trebuie să poată demonstra că dispun de mecanisme eficiente pentru protejarea informațiilor critice și pentru restaurarea rapidă a serviciilor în cazul unui incident de securitate.
Deși directiva nu impune explicit utilizarea regulii 3-2-1, aceasta răspunde foarte bine obiectivelor urmărite de NIS2 privind reziliența operațională și reducerea impactului incidentelor cibernetice. O strategie de backup bine proiectată contribuie la limitarea timpilor de întrerupere, la protejarea datelor esențiale și la reluarea rapidă a activității.
Rolul copiilor offline și immutable
Pe măsură ce atacurile ransomware au devenit tot mai sofisticate, specialiștii în securitate recomandă completarea regulii 3-2-1 cu tehnologii suplimentare de protecție.
Un backup offline este complet deconectat de la infrastructura organizației atunci când nu este utilizat, ceea ce îl face inaccesibil pentru atacatori.
În paralel, tehnologiile immutable backup permit stocarea copiilor într-un mod care împiedică modificarea sau ștergerea acestora pentru o perioadă prestabilită. Chiar dacă un atacator obține acces administrativ în infrastructură, copiile immutable rămân protejate.
Aceste mecanisme completează strategia clasică de backup și oferă un nivel suplimentar de reziliență în fața amenințărilor moderne.
Testarea restaurării este la fel de importantă ca realizarea backup-ului
Un backup este valoros doar dacă poate fi restaurat atunci când este necesar.
Din acest motiv, organizațiile ar trebui să efectueze periodic teste de restaurare, verificând integritatea datelor și timpul necesar pentru recuperarea serviciilor critice.
Aceste exerciții permit identificarea din timp a eventualelor probleme de configurare, a copiilor incomplete sau a procedurilor insuficient documentate. În plus, testele regulate contribuie la pregătirea echipelor pentru gestionarea eficientă a unui incident real.
O strategie completă înseamnă mai mult decât stocarea fișierelor
Implementarea regulii 3-2-1 nu se rezumă la copierea automată a datelor pe mai multe dispozitive.
O strategie eficientă presupune identificarea informațiilor critice pentru organizație, definirea unor politici clare privind frecvența backup-urilor, stabilirea obiectivelor de recuperare (RPO și RTO), monitorizarea permanentă a proceselor și integrarea soluțiilor de backup în planul general de continuitate a activității.
În același timp, soluțiile moderne permit automatizarea întregului proces, monitorizarea în timp real, criptarea datelor și generarea de rapoarte care facilitează auditarea și demonstrarea conformității cu cerințele de securitate.
Concluzie
Având în vedere importanța datelor pentru orice companie, indiferent de domeniul de activitate, regula de backup 3-2-1 rămâne una dintre cele mai eficiente și accesibile metode de reducere a riscului de pierdere a informațiilor și de asigurare a continuității activității.
Completată cu backup-uri offline, tehnologii immutable și testări periodice ale procesului de restaurare, această strategie oferă organizațiilor un nivel ridicat de reziliență în fața amenințărilor actuale.
Totodată, în contextul implementării Directivei NIS2, adoptarea unor politici solide de backup contribuie la consolidarea securității cibernetice și la demonstrarea unei abordări responsabile privind protecția informațiilor critice.
Dacă aveți nevoie de ajutor pentru a vă aduce compania în conformitate cu NIS2, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, ajutând companiile client să devină conforme NIS2 (și să rămână conforme pe termen lung).