
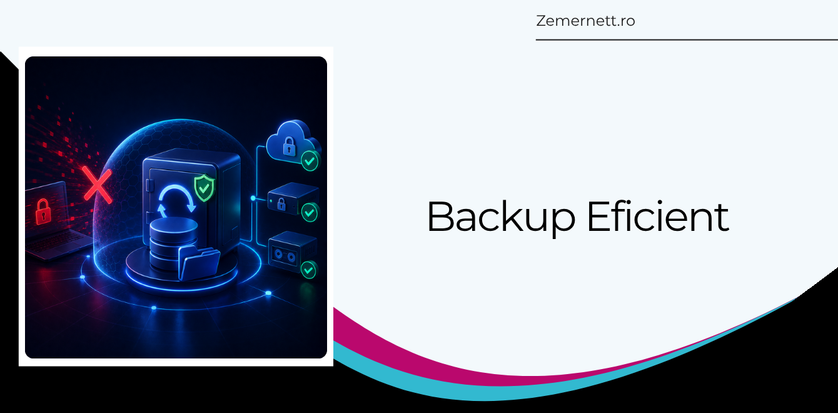

În acest material propunem un mecanism de backup care, dacă e implementat corect, nu poate fi criptat de către ransomware.
Atacurile ransomware au evoluat semnificativ în ultimii ani, iar infractorii cibernetici nu se mai limitează la criptarea fișierelor aflate pe stațiile de lucru sau servere. În prezent, una dintre primele ținte ale atacatorilor este infrastructura de backup, deoarece eliminarea copiilor de siguranță reduce considerabil șansele unei recuperări rapide și crește presiunea asupra victimelor de a plăti răscumpărarea.
Din acest motiv, simpla existență a unor copii de rezervă nu mai este suficientă. Organizațiile trebuie să implementeze o strategie de backup construită special pentru a rezista tentativelor de ștergere, modificare sau criptare desfășurate de grupările de ransomware. Specialiștii vorbesc tot mai des despre conceptul de „cyber resilience”, în care recuperarea rapidă este la fel de importantă ca prevenirea atacurilor.
O strategie modernă de backup presupune izolarea datelor, verificarea constantă a integrității acestora și testarea periodică a procesului de restaurare. În lipsa acestor măsuri, chiar și un sistem aparent bine protejat poate deveni inutil în momentul unui atac informatic.
De ce atacatorii vizează backup-urile
Grupările ransomware analizează infrastructura unei companii înainte de declanșarea atacului. După obținerea accesului în rețea, acestea încearcă să identifice serverele de backup, să dezactiveze serviciile dedicate, să șteargă snapshot-urile și să compromită copiile existente.
Scopul este simplu: dacă victima nu mai poate restaura datele din backup, probabilitatea de a plăti răscumpărarea crește considerabil. Din acest motiv, backup-ul trebuie tratat ca un sistem critic, separat de infrastructura de producție.
În multe cazuri, atacatorii petrec zile sau chiar săptămâni în rețeaua compromisă înainte de a lansa efectiv ransomware-ul. În această perioadă, ei cartografiază infrastructura, identifică soluțiile de backup utilizate și încearcă să obțină privilegii administrative pentru a dezactiva mecanismele de protecție.
O strategie de backup bine proiectată trebuie să ia în calcul acest scenariu și să împiedice accesul atacatorilor la copiile de siguranță, chiar și în situația în care o parte din infrastructura companiei a fost deja compromisă.
Regula 3-2-1-1-0 rămâne standardul recomandat
Una dintre cele mai eficiente metode de protecție este implementarea regulii 3-2-1-1-0, o evoluție a binecunoscutei strategii 3-2-1.
Aceasta presupune:
- existența a 3 copii ale datelor;
- stocarea acestora pe 2 tipuri diferite de medii;
- păstrarea a 1 copie în afara locației principale (offsite);
- existența a 1 copie imuabilă sau complet izolată (air-gapped);
- 0 erori în verificările periodice ale backup-urilor.
Pe lângă respectarea acestei reguli, este recomandată automatizarea proceselor de backup și monitorizarea permanentă a execuției lor. Astfel, eventualele erori pot fi identificate și remediate rapid, fără a descoperi problemele abia în momentul în care restaurarea datelor devine necesară.
O strategie de backup este eficientă doar dacă toate copiile sunt actualizate, verificabile și disponibile atunci când apare un incident de securitate.
Backup-urile imuabile nu pot fi modificate
Una dintre cele mai importante tehnologii moderne utilizate pentru protejarea copiilor de siguranță este immutable storage sau stocarea imuabilă. Această abordare a devenit un standard în strategiile moderne de protecție împotriva ransomware, deoarece împiedică modificarea sau ștergerea datelor odată ce acestea au fost salvate.
În acest model, backup-urile sunt scrise într-un spațiu de stocare unde fișierele nu mai pot fi modificate, suprascrise sau șterse pentru o perioadă prestabilită, definită prin politici de retenție. Restricția se aplică inclusiv administratorilor sistemului sau conturilor cu privilegii ridicate, ceea ce reduce semnificativ riscul ca un atacator să poată compromite copiile de rezervă după ce obține acces la infrastructură.
Chiar și în scenariul în care infractorii cibernetici reușesc să obțină drepturi administrative în rețea, backup-urile imuabile rămân intacte până la expirarea perioadei de retenție. Astfel, organizația păstrează întotdeauna o copie sigură a datelor, care poate fi utilizată pentru restaurarea sistemelor și reluarea activității fără a depinde de plata unei răscumpărări.
Izolarea infrastructurii de backup
O greșeală frecventă este păstrarea serverelor de backup în aceeași rețea și sub același domeniu Active Directory ca infrastructura principală.
Specialiștii recomandă:
- segmentarea rețelei;
- utilizarea unor conturi administrative dedicate;
- autentificare multifactor;
- limitarea accesului către serverele de backup;
- păstrarea unor copii complet offline sau air-gapped.
Dacă infrastructura de backup poate fi accesată la fel de ușor ca serverele de producție, aceasta devine o țintă facilă pentru atacatori.
Monitorizarea modificărilor suspecte
Soluțiile moderne de backup nu se limitează la copierea fișierelor.
Ele pot identifica:
- modificări neobișnuite ale volumelor de date;
- ștergeri masive;
- creșteri bruște ale nivelului de criptare;
- activități incompatibile cu comportamentul normal al utilizatorilor.
Aceste mecanisme pot alerta echipa IT înainte ca întregul sistem să fie compromis, permițând izolarea rapidă a dispozitivelor afectate.
Testarea restaurării este la fel de importantă ca un backup
Un backup care nu poate fi restaurat este inutil.
Multe organizații descoperă abia după un incident că arhivele sunt incomplete, corupte sau prea vechi pentru a permite reluarea activității.
Din acest motiv, este recomandată testarea periodică a restaurării datelor într-un mediu separat, verificând atât integritatea fișierelor, cât și timpul necesar pentru revenirea în producție.
Backup-ul trebuie integrat în strategia de securitate
Protecția împotriva ransomware nu depinde exclusiv de soluția de backup.
Aceasta trebuie completată cu:
- actualizarea constantă a sistemelor;
- autentificare multifactor;
- monitorizarea accesului privilegiat;
- segmentarea rețelei;
- soluții EDR/XDR pentru detectarea atacurilor;
- instruirea angajaților împotriva tentativelor de phishing.
Backup-ul reprezintă ultima linie de apărare și funcționează eficient doar dacă este susținut de un ecosistem complet de securitate cibernetică.
Concluzie
Când atacurile ransomware devin tot mai sofisticate, strategiile tradiționale de backup nu mai oferă suficientă protecție. Organizațiile trebuie să presupună că atacatorii vor încerca să compromită inclusiv copiile de siguranță și să proiecteze infrastructura astfel încât aceasta să reziste chiar și în cazul unei breșe de securitate.
Implementarea regulii 3-2-1-1-0, utilizarea backup-urilor imuabile, izolarea infrastructurii de backup și testarea regulată a restaurării reprezintă elementele esențiale ale unei strategii moderne de protecție. În final, valoarea unui backup nu este dată de existența sa, ci de capacitatea de a readuce rapid sistemele în stare de funcționare atunci când un atac ransomware reușește să pătrundă în rețea.
Dacă aveți nevoie de ajutor pentru implementarea sau îmbunătățirea securitații datelor companiei, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, ajutând companiile client să devină conforme NIS2 (și să rămână conforme pe termen lung).
Conformitate NIS2: 10 Măsuri Minime De Securitate IT | Zemernett
[…] backup nevalidat sau imposibil de restaurat nu oferă protecția necesară, motiv pentru care testarea […]
Audit NIS2: Ce Înseamnă, Cine Îl Face, Cât Durează Și Ce Trebuie Pregătit De Către Companie
[…] backup și continuitatea activității; […]
Regula De Backup 3-2-1: Un Pas Esențial Pentru Conformitate NIS2
[…] iar organizațiile au înțeles că simpla existență a unui backup nu mai este suficientă. O copie de siguranță care nu poate fi restaurată rapid sau care este compromisă în timpul unui atac își pierde […]