
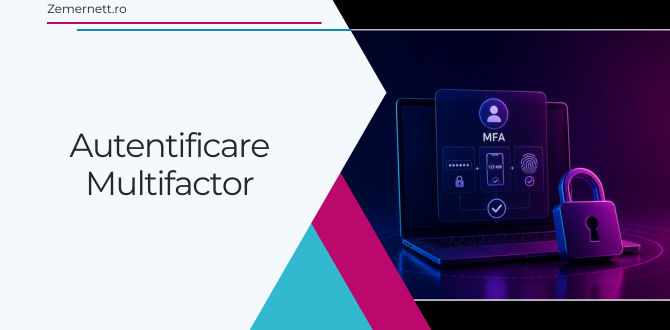

În acest material discutăm despre autentificare multifactor (MFA). Mai exact, explicăm ce este MFA, cum funcționează și cum ajută la securizarea accesului.
Având în vedere că atacurile cibernetice devin tot mai frecvente, protejarea conturilor și a sistemelor informatice reprezintă o prioritate pentru orice organizație. Parolele, deși rămân una dintre cele mai utilizate metode de autentificare, pot fi furate, ghicite sau compromise în urma unor atacuri de tip phishing.
Autentificarea multifactor, cunoscută sub denumirea de MFA (Multi-Factor Authentication), oferă un nivel suplimentar de protecție prin verificarea identității utilizatorului cu ajutorul mai multor factori. Astfel, accesul nu depinde exclusiv de o parolă.
MFA reprezintă una dintre măsurile importante de securitate cibernetică și poate contribui la reducerea riscului de acces neautorizat. Implementarea unor controale eficiente de acces este relevantă și în contextul cerințelor de securitate asociate Directivei NIS2.
Ce este MFA?
MFA este un mecanism prin care un utilizator trebuie să demonstreze că este persoana autorizată să acceseze un sistem folosind cel puțin doi factori de autentificare diferiți.
Acești factori se bazează, de regulă, pe:
- ce știe utilizatorul – parolă, PIN sau cod;
- ce deține utilizatorul – telefon, aplicație de autentificare sau cheie de securitate;
- ce este utilizatorul – amprentă sau recunoaștere facială.
De exemplu, introducerea unei parole urmată de confirmarea unui cod generat într-o aplicație de autentificare reprezintă MFA. Utilizarea a două parole nu este considerată autentificare multifactor, deoarece ambii factori aparțin aceleiași categorii.
Cum funcționează MFA?
Procesul de autentificare multifactor presupune, în general, mai multe etape. Mai întâi, utilizatorul introduce numele de utilizator și parola. După verificarea acestora, sistemul solicită un al doilea factor, precum un cod temporar, o aprobare într-o aplicație, o cheie hardware sau un element biometric.
Accesul este permis doar după validarea factorilor solicitați. În acest fel, chiar dacă o parolă este compromisă, atacatorul nu poate accesa automat contul.
MFA poate fi implementat prin aplicații de autentificare, notificări push, chei de securitate, certificate digitale sau tehnologii biometrice. Pentru conturile cu privilegii ridicate, organizațiile pot opta pentru metode mai rezistente la atacuri de tip phishing.
MFA nu elimină toate riscurile de securitate. De aceea, această măsură trebuie combinată cu politici de securitate, instruirea angajaților și alte controale tehnice și organizaționale.
Cum se configurează MFA?
Implementarea MFA într-o organizație trebuie realizată în funcție de infrastructură și de nivelul de risc. Primul pas este identificarea conturilor și sistemelor care necesită protecție suplimentară. Printre acestea se numără conturile administratorilor, serviciile de e-mail, aplicațiile cloud, sistemele accesibile de la distanță și platformele care gestionează date sensibile.
Ulterior, organizația trebuie să aleagă metodele de autentificare potrivite și să stabilească politicile de acces. MFA poate fi solicitat pentru toate conturile sau poate fi aplicat în funcție de nivelul de acces, tipul dispozitivului, locația utilizatorului ori sensibilitatea sistemului accesat.
Este importantă și configurarea unor proceduri sigure pentru recuperarea accesului în cazul pierderii dispozitivului sau a factorului secundar de autentificare. După implementare, soluția trebuie testată și monitorizată pentru identificarea eventualelor încercări neobișnuite de acces.
MFA și conformitatea cu NIS2
Directiva NIS2 impune organizațiilor vizate adoptarea unor măsuri adecvate pentru gestionarea riscurilor de securitate cibernetică. Controlul accesului și protejarea conturilor reprezintă componente importante ale acestui proces.
Implementarea MFA poate contribui la îndeplinirea obiectivelor de securitate asociate NIS2, deoarece reduce riscul ca o parolă compromisă să fie suficientă pentru accesarea sistemelor organizației.
Totuși, MFA nu este singura măsură necesară pentru conformitatea NIS2. Conformitatea presupune o abordare mai largă, care poate include evaluarea riscurilor, gestionarea incidentelor, securitatea rețelelor și sistemelor, continuitatea activității, gestionarea vulnerabilităților și securitatea lanțului de aprovizionare.
Prin urmare, implementarea MFA trebuie privită ca parte a unui program mai amplu de securitate cibernetică și conformitate.
Cum ajută Zemernett companiile pentru conformitatea NIS2?
Pregătirea pentru conformitatea NIS2 poate implica mai multe etape, de la analiza situației actuale și identificarea riscurilor până la implementarea măsurilor de securitate și pregătirea pentru audit. Zemernett poate gestiona acest proces integrat, oferind atât consultanță, cât și suport pentru implementarea soluțiilor necesare.
Un avantaj pentru organizații este faptul că întregul proiect poate fi coordonat prin intermediul unei singure echipe. Astfel, compania nu trebuie să gestioneze separat mai mulți furnizori pentru diferitele etape ale procesului de conformitate. Echipa Zemernett poate sprijini organizația pe parcursul evaluării, implementării măsurilor, pregătirii pentru audit și interacțiunii cu auditorul independent atestat de DNSC.
Conformitatea NIS2 presupune, însă, și menținerea măsurilor implementate pe termen lung. Prin serviciile de conformitate administrată, Zemernett poate contribui la monitorizarea continuă a securității, gestionarea vulnerabilităților, aplicarea actualizărilor necesare și realizarea raportărilor relevante.
În acest mod, organizațiile pot beneficia de o abordare unitară, care acoperă atât pregătirea inițială pentru conformitatea NIS2, cât și gestionarea continuă a cerințelor de securitate cibernetică.
Concluzie
MFA este o măsură importantă pentru protejarea conturilor și reducerea riscului de acces neautorizat. Prin utilizarea mai multor factori de autentificare, organizațiile pot limita impactul compromiterii unei parole.
În contextul NIS2, implementarea MFA poate reprezenta o componentă importantă a strategiei de securitate cibernetică, însă conformitatea necesită o abordare complexă și implementarea mai multor măsuri tehnice și organizaționale.
Prin evaluarea riscurilor, identificarea vulnerabilităților și implementarea controalelor de securitate adecvate, Zemernett poate ajuta companiile să își consolideze securitatea și să își structureze procesul de pregătire și menținere a conformității NIS2.
Dacă aveți nevoie de ajutor pentru securizarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, ajutând companiile client să devină conforme NIS2 (și să rămână conforme pe termen lung).
3 Măsuri De Securitate Compatibile NIS2
[…] aplicării unor politici suplimentare de securitate, precum autentificarea multifactor (MFA) sau verificarea conformității […]
Conformitate NIS2: Cine Trebuie Numit Responsabil și Pentru Ce Răspunde
[…] accesului și autentificarea – utilizarea unor mecanisme de autentificare puternice și aplicarea principiului privilegiilor […]