
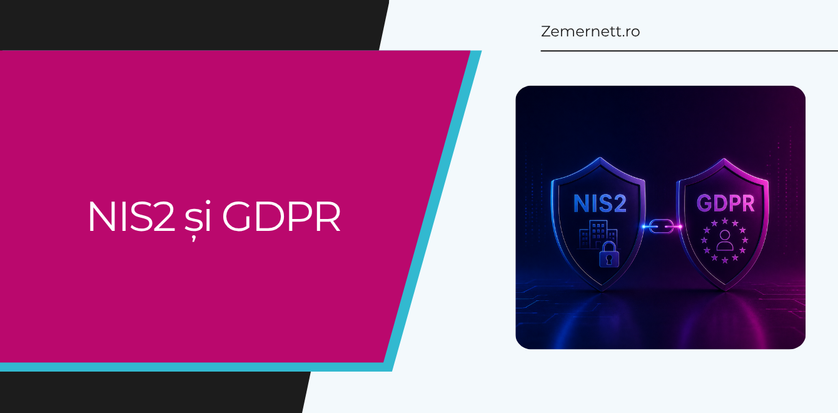

În acest material discutăm despre NIS2 și GDPR, două acte legislative europene cu obiective diferite, dar care contribuie la protejarea datelor și la creșterea nivelului de securitate cibernetică al organizațiilor.
După cum probabil știți deja, securitatea cibernetică și protecția datelor au devenit responsabilități esențiale pentru organizațiile din Uniunea Europeană.
GDPR este deja cunoscut de majoritatea companiilor, însă NIS2 aduce un set suplimentar de cerințe privind securitatea rețelelor și a sistemelor informatice. Pentru multe organizații, cele două reglementări pot părea similare, deoarece ambele pun accent pe gestionarea riscurilor, prevenirea incidentelor și protejarea informațiilor.
În realitate, NIS2 și GDPR au obiective diferite. GDPR se concentrează pe protecția datelor cu caracter personal și pe drepturile persoanelor fizice, în timp ce NIS2 urmărește creșterea nivelului de securitate cibernetică și a rezilienței organizațiilor și serviciilor importante pentru economie și societate.
O companie poate fi obligată să respecte una dintre reglementări sau, în multe cazuri, pe amândouă. Înțelegerea diferențelor și a punctelor comune este importantă deoarece conformitatea presupune nu doar soluții tehnice, ci și politici, proceduri, responsabilități și capacitatea de a răspunde eficient la incidente.
NIS2 și GDPR: două reglementări cu obiective diferite
Principala diferență dintre cele două reglementări este obiectul protecției.
GDPR are ca obiectiv protejarea persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal. Acesta stabilește reguli privind colectarea, utilizarea, stocarea și ștergerea datelor, precum și drepturile persoanelor ale căror date sunt prelucrate.
NIS2 se concentrează pe securitatea și reziliența rețelelor și sistemelor informatice. Cerințele vizează în special entități esențiale și importante din sectoare relevante pentru economie și societate, precum energia, transporturile, sănătatea, infrastructura digitală și anumite servicii IT și de producție.
Pe scurt, GDPR răspunde la întrebarea „Cum sunt protejate datele cu caracter personal?”, în timp ce NIS2 urmărește să asigure că organizațiile își protejează sistemele, serviciile și operațiunile împotriva riscurilor cibernetice.
Ce au în comun NIS2 și GDPR?
Deși au obiective diferite, cele două reglementări au numeroase elemente comune.
Atât GDPR, cât și NIS2 impun identificarea și gestionarea riscurilor. Organizația trebuie să înțeleagă ce amenințări există, ce informații și sisteme sunt importante și ce impact ar putea avea un incident.
Ambele presupun implementarea unor măsuri tehnice și organizatorice. Conformitatea nu se rezumă la instalarea unui antivirus sau a unui firewall, ci include politici, proceduri, controale, instruirea angajaților și responsabilități clar definite.
Un alt punct comun este gestionarea incidentelor. Un atac cibernetic poate afecta simultan sistemele informatice și datele cu caracter personal, generând obligații în baza ambelor reglementări.
De ce pot fi aplicabile ambele reglementări?
O companie poate deține date personale despre clienți, angajați și parteneri, ceea ce o aduce în sfera GDPR. În același timp, dacă activează într-un sector relevant pentru NIS2 și îndeplinește criteriile de aplicabilitate, aceasta trebuie să respecte și cerințele privind securitatea cibernetică.
În practică, aceleași măsuri pot contribui la respectarea ambelor reglementări. Controlul accesului, autentificarea multifactor, criptarea și gestionarea incidentelor pot proteja atât datele personale, cât și sistemele informatice ale organizației.
Totuși, cele două reglementări nu trebuie confundate. GDPR se concentrează pe protecția datelor cu caracter personal, iar NIS2 pe reziliența cibernetică a organizației și a serviciilor furnizate.
Ce presupune conformitatea NIS2?
Conformitatea NIS2 presupune mai mult decât existența unor documente sau implementarea unor soluții de securitate. Organizația trebuie să demonstreze că a identificat riscurile relevante și că a implementat măsuri adecvate pentru gestionarea acestora.
Procesul poate include:
- analiza aplicabilității NIS2;
- evaluarea nivelului actual de securitate;
- identificarea riscurilor și vulnerabilităților;
- inventarierea activelor și sistemelor critice;
- implementarea politicilor și procedurilor necesare;
- pregătirea planurilor de răspuns la incidente și continuitate;
- instruirea personalului;
- documentarea măsurilor implementate;
- monitorizarea și îmbunătățirea continuă a nivelului de securitate.
Conformitatea NIS2 trebuie privită ca un proces continuu, nu ca un proiect care se încheie după finalizarea unei evaluări.
Măsuri minime obligatorii și auditul NIS2
Cerințele NIS2 includ măsuri de gestionare a riscurilor precum politici de securitate, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, gestionarea vulnerabilităților și securitatea proceselor de achiziție, dezvoltare și întreținere a sistemelor.
De asemenea, organizațiile trebuie să acorde atenție controlului accesului, autentificării multifactor, criptografiei, backup-ului, recuperării în caz de dezastru, instruirii personalului și evaluării eficienței măsurilor de securitate.
Auditul NIS2 poate ajuta la verificarea nivelului de conformitate și la identificarea deficiențelor care trebuie remediate. Acesta poate analiza atât politicile și procedurile, cât și aplicarea lor în practică, precum și controalele tehnice și capacitatea organizației de a răspunde la incidente.
Pentru anumite entități, evaluarea poate implica un auditor independent atestat în condițiile cadrului național aplicabil. Un audit realizat din timp poate ajuta organizația să identifice și să remedieze vulnerabilitățile înainte ca acestea să genereze incidente sau sancțiuni.
Ce amenzi pot primi companiile care nu respectă NIS2?
Nerespectarea obligațiilor NIS2 poate atrage sancțiuni semnificative.
În România, în funcție de categoria entității și de încălcarea constatată, amenzile pot ajunge până la 7 milioane de euro sau 1,4% din cifra de afaceri anuală la nivel mondial pentru entități importante și până la 10 milioane de euro sau 2% din cifra de afaceri anuală la nivel mondial pentru entități esențiale, luându-se în considerare valoarea cea mai mare.
Pe lângă sancțiuni, un incident de securitate poate duce la întreruperea activității, pierderi financiare, afectarea reputației și pierderea încrederii clienților și partenerilor.
Cum ajută Zemernett companiile pentru conformitatea NIS2?
Pregătirea pentru conformitatea NIS2 poate implica mai multe etape, de la analiza situației actuale și identificarea riscurilor până la implementarea măsurilor de securitate și pregătirea pentru audit. Zemernett poate gestiona acest proces integrat, oferind atât consultanță, cât și suport pentru implementarea soluțiilor necesare.
Un avantaj pentru organizații este faptul că întregul proiect poate fi coordonat prin intermediul unei singure echipe. Astfel, compania nu trebuie să gestioneze separat mai mulți furnizori pentru diferitele etape ale procesului de conformitate. Echipa Zemernett poate sprijini organizația pe parcursul evaluării, implementării măsurilor, pregătirii pentru audit și interacțiunii cu auditorul independent atestat de DNSC.
Conformitatea NIS2 presupune și menținerea măsurilor implementate pe termen lung. Prin serviciile de conformitate administrată, Zemernett poate contribui la monitorizarea continuă a securității, gestionarea vulnerabilităților, aplicarea actualizărilor necesare și realizarea raportărilor relevante.
Concluzie
NIS2 și GDPR au obiective diferite, dar se completează în practică. GDPR protejează datele cu caracter personal, în timp ce NIS2 urmărește creșterea rezilienței cibernetice a organizațiilor și a serviciilor importante.
Pentru companiile cărora li se aplică NIS2, conformitatea presupune evaluarea riscurilor, implementarea măsurilor minime obligatorii, gestionarea incidentelor, protejarea lanțului de aprovizionare și menținerea unui nivel adecvat de securitate. Auditul NIS2 poate evidenția neconformitățile, iar sancțiunile pentru nerespectarea obligațiilor pot fi semnificative.
O abordare integrată, care combină evaluarea, implementarea măsurilor, pregătirea pentru audit și monitorizarea continuă, poate ajuta organizațiile să gestioneze mai eficient cerințele NIS2 și să își consolideze securitatea cibernetică pe termen lung.
Dacă aveți nevoie de ajutor pentru a vă aduce compania în conformitate cu NIS2, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, ajutând companiile client să devină conforme NIS2 (și să rămână conforme pe termen lung).
Conformitate NIS2: Răspunderea Personală A Administratorului
[…] NIS2 și GDPR urmăresc obiective diferite, cele două reglementări sunt complementare și trebuie abordate […]