
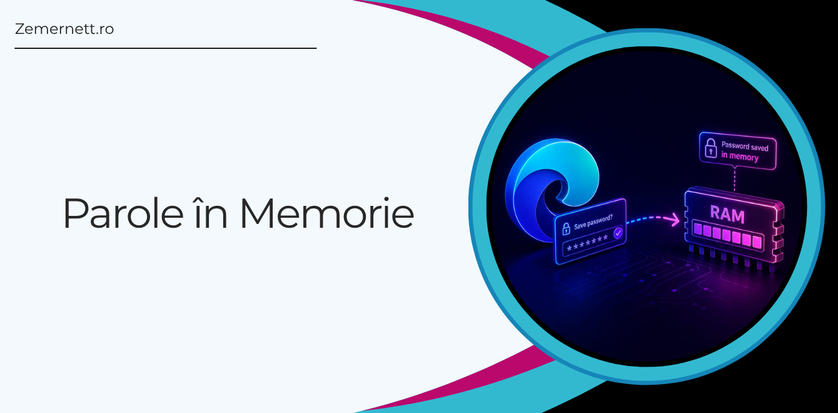

În acest material discutăm despre o problemă a Microsoft Edge, browser ce încarcă parolele salvate în memoria RAM.
Parolele sunt cheia accesului către aproape toate serviciile digitale, ceea ce face ca securitatea datelor personale să fie o preocupare majoră pentru utilizatorii de internet. Având în vedere acest lucru, browserele moderne au încercat să simplifice viața utilizatorilor prin integrarea unor manageri de parole, promițând stocare sigură și acces rapid.
Totuși, aceste soluții „convenabile” nu sunt întotdeauna atât de sigure pe cât par. Chiar dacă parolele sunt criptate și protejate prin metode moderne de autentificare, există situații în care implementarea tehnică poate introduce vulnerabilități serioase.
Un exemplu recent vine chiar din partea unuia dintre cele mai populare browsere, Microsoft Edge, unde o descoperire legată de modul în care sunt gestionate parolele ridică semne de întrebare serioase privind securitatea utilizatorilor.
Problema descoperită în Microsoft Edge
Potrivit unei analize publicate de Heise Online, managerul de parole integrat în Microsoft Edge prezintă un comportament neașteptat. Deși parolele sunt stocate criptat pe disc și protejate prin mecanisme precum Windows Hello, lucrurile stau diferit în memorie.
Mai exact, browserul decriptează toate parolele salvate și le încarcă în memoria RAM în format plaintext (necriptat).
Mai mult decât atât, acest lucru se întâmplă încă de la pornirea browserului și parolele rămân în memorie pe toată durata sesiunii, chiar dacă utilizatorul nu accesează site-urile asociate.
De ce este aceasta o problemă reală
Pe înțelesul tuturor, problema nu este că parolele sunt stocate — acest lucru este normal. Problema este unde și cum sunt ele disponibile.
Memoria RAM a unui calculator poate fi citită relativ ușor de anumite aplicații sau instrumente specializate. Asta înseamnă că:
- parolele pot fi extrase folosind utilitare de analiză a memoriei (memory dump);
- aplicațiile malițioase (malware) pot accesa aceste date dacă reușesc să ruleze pe sistem;
- în medii partajate (ex: calculatoare de birou, Remote Desktop), riscul crește considerabil.
Practic, dacă un atacator reușește să obțină acces la sistem, nu mai trebuie să „spargă” parolele — ele sunt deja disponibile în format lizibil.
Acest comportament este considerat de specialiști drept o vulnerabilitate serioasă, chiar dacă Microsoft ar fi sugerat că este „intenționat” sau „by design”.
De ce ar trebui evitat Microsoft Edge (în acest context)
Având în vedere aceste informații, utilizarea Microsoft Edge ca manager principal de parole devine discutabilă din punct de vedere al securității.
Pentru utilizatorii obișnuiți, riscul poate părea redus, dar în realitate:
- orice malware activ pe sistem poate extrage parolele;
- parolele sensibile (email, bancă, conturi importante) devin expuse;
- protecția oferită de criptarea inițială este practic anulată în timpul utilizării.
În acest context, este recomandat ca Edge să fie folosit doar dacă nu există alternative viabile. Browsere precum Google Chrome sau Mozilla Firefox nu prezintă același comportament, folosind metode mai restrictive de decriptare (la cerere, nu global).
De asemenea, o soluție mult mai sigură este utilizarea unui manager de parole dedicat, care limitează expunerea datelor chiar și în memorie.
Concluzie
Descoperirea legată de Microsoft Edge scoate în evidență o problemă importantă: securitatea nu ține doar de criptare, ci și de modul în care datele sunt gestionate în timpul utilizării.
Chiar dacă parolele sunt protejate la nivel de stocare, expunerea lor în memorie în format plaintext anulează o mare parte din această protecție.
Până la clarificarea situației sau implementarea unor măsuri de remediere, utilizatorii ar trebui să trateze cu precauție folosirea Microsoft Edge pentru stocarea parolelor și să ia în calcul alternative mai sigure.
Dacă aveți nevoie de ajutor pentru implementarea solutiilor IT a companiei, vă stăm la dispoziție.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.
Fix: Microsoft Edge Nu Va Mai Salva Parolele În Memorie | Zemernett
[…] material discutăm, din nou, despre Microsoft Edge. Mai exact, despre faptul că Microsoft Edge nu va mai încărca parolele în memorie la […]