
În acest material discutăm despre tehnologiile esențiale care facilitează securizarea infrastructurii IT a unei companii.
În ultimii ani, infrastructura IT a companiilor a devenit mult mai complexă decât simpla existență a câtorva stații de lucru și a unui server local. Migrarea către cloud, utilizarea aplicațiilor SaaS, munca remote și mobilitatea angajaților au extins considerabil suprafața de atac. În același timp, atacurile de tip ransomware, phishing sau compromitere de cont au crescut atât ca frecvență, cât și ca nivel de sofisticare.
În acest context, securizarea infrastructurii IT trebuie abordată strategic, prin implementarea unor tehnologii care funcționează împreună și care oferă protecție pe mai multe niveluri: identitate, rețea, endpoint, date și continuitate operațională.
O infrastructură bine securizată nu este rezultatul unei singure aplicații instalate, ci al unei arhitecturi coerente, susținute de politici clare și de monitorizare constantă.
Tehnologii esențiale pentru securizarea infrastructurii IT
Active Directory și Microsoft Entra ID – controlul identității
Active Directory și Microsoft Entra ID (fost Azure AD) reprezintă baza gestionării identităților într-o organizație modernă. Prin aceste platforme, compania poate administra centralizat utilizatorii, grupurile, permisiunile și politicile de securitate.
Active Directory este utilizat în special în infrastructurile on-premises, unde permite aplicarea de politici prin Group Policy, controlul accesului la servere, foldere partajate sau stații de lucru. Entra ID extinde acest model în cloud, oferind control asupra autentificării în aplicații SaaS și integrarea cu servicii externe.
Un sistem bine configurat de identity management permite aplicarea principiului „least privilege” (acces minim necesar), reducând riscul ca un cont compromis să ofere acces extins în rețea. În plus, centralizarea identităților simplifică auditul și trasabilitatea acțiunilor utilizatorilor.
Single Sign-On (SSO) – simplificare fără compromis de securitate
Single Sign-On (SSO) permite utilizatorilor să se autentifice o singură dată pentru a accesa multiple aplicații și servicii, fără a introduce parola pentru fiecare platformă în parte.
Deși la prima vedere pare doar o măsură de confort, SSO contribuie semnificativ la securitate. Atunci când este integrat cu o platformă precum Entra ID și cu autentificare multifactor (MFA), accesul devine mai ușor de controlat și monitorizat.
În loc să existe zeci de conturi independente, toate autentificările sunt gestionate printr-un punct central, unde pot fi aplicate politici de acces condiționat, restricții geografice sau limitări pe tipuri de dispozitive.
Prin reducerea numărului de parole utilizate zilnic, SSO scade și riscul reutilizării parolelor sau al stocării lor în mod nesigur.
Manager de parole – disciplină în gestionarea credențialelor
Un manager de parole enterprise oferă un mediu securizat pentru generarea, stocarea și partajarea parolelor complexe. În multe organizații, fără o astfel de soluție, utilizatorii ajung să reutilizeze aceleași parole pentru servicii diferite sau să le salveze în documente nesecurizate.
Un password manager profesional permite generarea automată de parole puternice, stocarea lor criptată și accesul controlat în cadrul echipelor. În plus, administratorii pot vedea cine a accesat un anumit cont și pot revoca rapid accesul în cazul plecării unui angajat.
Această abordare introduce disciplină în utilizarea credențialelor și reduce drastic riscul de compromitere prin atacuri de tip credential stuffing.
Expirarea periodică a parolelor – limitarea ferestrei de expunere
Implementarea unei politici de expirare periodică a parolelor are rolul de a limita intervalul în care o parolă compromisă poate fi utilizată. Chiar dacă această practică trebuie echilibrată pentru a nu genera parole slabe sau previzibile, în combinație cu politici de complexitate și MFA poate fi eficientă.
Prin resetarea controlată a parolelor și prin interzicerea reutilizării acestora, compania își reduce expunerea în cazul unor breșe externe sau al scurgerilor de date din alte platforme.
Firewall hardware – protecție la nivel perimetral pentru securizarea infrastructurii
Un firewall hardware dedicat acționează ca o barieră între rețeaua internă a companiei și internet. Acesta filtrează traficul de intrare și ieșire, blochează porturi neutilizate, detectează tentative de scanare și poate preveni anumite tipuri de atacuri înainte ca acestea să ajungă la stațiile de lucru.
Spre deosebire de firewall-urile software individuale, dispozitivul hardware protejează întreaga rețea dintr-un punct central. În plus, multe soluții moderne includ funcționalități de filtrare web, IPS (Intrusion Prevention System) și segmentare a rețelei, limitând mișcarea laterală în cazul unei compromiteri interne.
Trafic securizat prin VPN – acces controlat de la distanță (contribule la securizarea infrastructurii)
Virtual Private Network (VPN) permite angajaților să acceseze resursele interne ale companiei printr-un canal criptat, chiar și atunci când lucrează de la distanță.
VPN-ul asigură confidențialitatea datelor transmise și împiedică interceptarea informațiilor în rețele publice sau nesecurizate. În plus, accesul poate fi configurat astfel încât doar dispozitivele conforme cu politicile de securitate să poată stabili conexiunea.
Într-un mediu de lucru hibrid, utilizarea VPN-ului nu este doar recomandată, ci esențială pentru protejarea comunicațiilor.
Backup – fundamentul continuității operaționale
Oricât de bine ar fi protejată infrastructura, riscul nu poate fi eliminat complet. De aceea, soluția de backup reprezintă ultima linie de apărare în fața incidentelor majore, cum ar fi atacurile ransomware, erorile umane sau defecțiunile hardware.
O strategie eficientă presupune backup automat, stocare în locații diferite (inclusiv offsite sau cloud), versiuni multiple ale fișierelor și testarea periodică a restaurării. Fără testarea procesului de recovery, backup-ul poate deveni inutil exact în momentul în care este necesar.
Antivirus cu management centralizat – vizibilitate completă
O soluție antivirus enterprise cu consolă centralizată oferă administratorilor IT o imagine de ansamblu asupra tuturor endpoint-urilor din companie. Actualizările, scanările și politicile pot fi aplicate uniform, fără intervenție manuală pe fiecare stație.
Această centralizare permite identificarea rapidă a unui dispozitiv infectat, generarea de alerte și izolarea sistemului afectat. Într-un mediu profesional, lipsa unei console centralizate înseamnă lipsă de control și dificultăți majore în gestionarea incidentelor.
BitLocker – protecția datelor la nivel de dispozitiv
BitLocker este o tehnologie de criptare a discului disponibilă în sistemele Windows moderne. Aceasta asigură că datele stocate pe un dispozitiv nu pot fi accesate fără autentificare, chiar dacă echipamentul este pierdut sau furat.
Criptarea completă a discului este deosebit de importantă pentru laptopurile utilizate în deplasări sau în regim remote. În absența criptării, accesul fizic la dispozitiv poate însemna acces direct la datele companiei.
EDR – monitorizare avansată a endpoint-urilor
Endpoint Detection and Response (EDR) completează protecția oferită de antivirus prin monitorizarea continuă a comportamentului sistemului. În loc să se bazeze exclusiv pe semnături de malware, EDR analizează activități suspecte, cum ar fi execuții anormale de procese sau modificări neobișnuite în sistem.
Prin colectarea și corelarea evenimentelor, EDR permite identificarea rapidă a unui atac aflat în desfășurare și oferă posibilitatea de a izola automat un endpoint compromis. În plus, soluțiile moderne includ funcții de investigație și răspuns, reducând timpul necesar gestionării incidentelor.
De ce este importantă securizarea infrastructurii IT
Securizarea infrastructurii IT nu este doar o măsură tehnică, ci o decizie strategică. O breșă de securitate poate duce la întreruperea activității, pierderi financiare directe, amenzi pentru nerespectarea reglementărilor și deteriorarea imaginii companiei.
Într-o economie digitală, încrederea este un activ esențial. Clienții și partenerii se așteaptă ca datele lor să fie protejate corespunzător. Implementarea unor tehnologii solide de securitate transmite un semnal clar că organizația tratează responsabil protecția informațiilor.
Mai mult, costul prevenirii este, în majoritatea cazurilor, semnificativ mai mic decât costul recuperării după un incident major.
Concluzie
Securizarea infrastructurii IT trebuie abordată stratificat, prin integrarea mai multor tehnologii complementare: management centralizat al identității, control riguros al accesului, protecție la nivel de rețea, criptare a datelor, backup și monitorizare avansată.
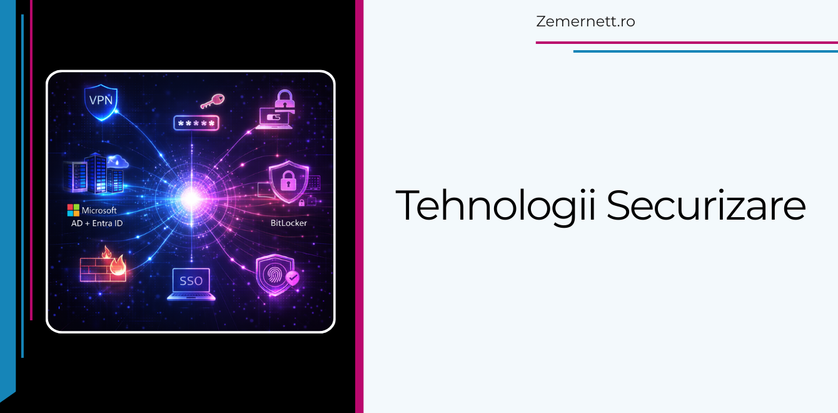
Active Directory sau Entra ID, SSO, managerul de parole, firewall-ul hardware, VPN-ul, soluțiile de backup, antivirusul centralizat, BitLocker și EDR nu funcționează izolat, ci împreună, ajută la securiarea infrastructurii companiei. O companie care investește în aceste măsuri își reduce semnificativ riscurile operaționale și își consolidează stabilitatea pe termen lung într-un mediu digital din ce în ce mai expus amenințărilor.
Dacă aveți nevoie de ajutor pentru securiarea infrastructurii companiei, vă stăm la dispoziție.
Zemernett este o companie de externalizare IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să implementeze soluții tehnice moderne, punând activ umărul la dezvoltarea IT a companiilor client.