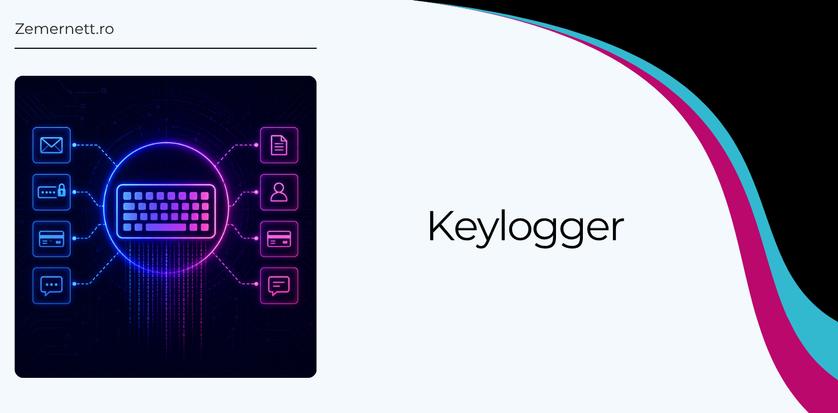

În acest material discutăm, din nou, despre viruși IT. De această dată, malware-ul analizat se numește Keylogger și este un „virus” care „fură” apăsările de taste ale utilizatorilor (informând atacatorul despre tot ce se tastează).
Atacurile informatice au devenit o problemă tot mai frecventă atât pentru utilizatorii obișnuiți, cât și pentru companii sau instituții publice. În ziua de azi, datele personale, parolele, documentele financiare și informațiile sensibile sunt ținte constante pentru infractorii cibernetici. Din acest motiv, securitatea informatică este foarte importantă pentru orice infrastructură.
Virușii informatici au evoluat semnificativ în ultimii ani, devenind mai sofisticați și mai greu de detectat. Dacă în trecut multe amenințări aveau drept scop simpla perturbare a funcționării unui calculator, în prezent majoritatea atacurilor urmăresc furtul de date, obținerea de bani sau accesul neautorizat la sisteme informatice. Unele tipuri de malware pot rămâne active luni întregi fără a fi observate.
Printre cele mai periculoase amenințări se numără programele de tip Keylogger, utilizate pentru monitorizarea activității utilizatorilor și pentru colectarea informațiilor confidențiale. Acestea fac parte dintr-o categorie mai amplă de malware, alături de ransomware, spyware sau troieni, fiecare având metode diferite de atac și efecte variate asupra sistemelor compromise.
Ce este un Keylogger
Un Keylogger este un tip de software malițios conceput pentru a înregistra fiecare tastă apăsată de utilizator pe tastatură. Scopul principal al acestuia este furtul de informații sensibile, precum parole, date bancare, conversații private sau coduri de autentificare.
De cele mai multe ori, un Keylogger ajunge pe un dispozitiv prin intermediul fișierelor infectate, al aplicațiilor piratate, al atașamentelor suspecte primite prin e-mail sau prin exploatarea unor vulnerabilități software. Unele variante moderne sunt suficient de avansate încât să funcționeze discret, fără să afecteze vizibil performanța sistemului.
Keylogger pot fi software sau hardware. Variantele software sunt instalate direct în sistemul de operare, în timp ce versiunile hardware sunt dispozitive fizice conectate între tastatură și calculator. În mediul corporate, acest tip de atac poate provoca breșe majore de securitate, deoarece poate oferi atacatorilor acces la conturi interne, infrastructuri cloud sau sisteme financiare.
Semnele infectării pot include încetinirea sistemului, comportamente neobișnuite ale browserului, procese necunoscute active în fundal sau transmiterea neautorizată de date către servere externe. Totuși, multe amenințări keylogger moderne sunt greu de identificat fără soluții profesionale de securitate.
Alte tipuri populare de viruși informatici
Pe lângă keylogger, există numeroase alte forme de malware utilizate în atacurile cibernetice moderne. Fiecare categorie are caracteristici distincte și metode diferite de propagare sau compromitere a sistemelor.
Unele amenințări urmăresc furtul de date, altele blochează accesul la fișiere sau transformă dispozitivele infectate în instrumente utilizate pentru atacuri mai ample. În multe situații, infractorii cibernetici folosesc mai multe tipuri de malware simultan pentru a crește eficiența atacului.
Cele mai întâlnite tipuri de malware includ:
- RAT (Remote Access Trojan) – permite atacatorului control complet de la distanță asupra dispozitivului infectat, inclusiv acces la cameră, microfon sau fișiere.
- Trojan Horse – malware care se ascunde într-un program aparent legitim pentru a păcăli utilizatorul să îl instaleze.
- Ransomware – criptează fișierele victimei și solicită o recompensă financiară pentru deblocarea acestora.
- Spyware – monitorizează activitatea utilizatorului și colectează informații fără acordul acestuia.
- Adware – afișează reclame agresive sau redirecționează utilizatorii către site-uri comerciale nesigure.
- Scareware – încearcă să sperie utilizatorul prin mesaje false despre infectarea sistemului pentru a determina instalarea unor aplicații malițioase.
- Worm – se propagă automat prin rețele și dispozitive fără intervenția utilizatorului.
- Malware Dropper – are rolul de a instala alte forme de malware pe sistemul compromis.
- Disk Wiper Malware – șterge sau distruge complet datele stocate pe dispozitiv.
- Cryptojacking malware – utilizează resursele sistemului pentru minarea neautorizată de criptomonede.
- Fileless Malware – funcționează direct în memoria RAM, fără a crea fișiere detectabile pe disc.
- Rootkit – oferă atacatorului acces privilegiat și ascunde prezența altor programe malițioase în sistem.
Cum poate fi protejată infrastructura companiei de viruși precum Keylogger
Protecția infrastructurii informatice presupune mai mult decât instalarea unui simplu antivirus. În prezent, securitatea cibernetică necesită o combinație de bune practici, actualizări constante și utilizarea unor soluții software sigure și verificate.
Multe atacuri informatice reușesc din cauza erorilor umane, a aplicațiilor neactualizate sau a utilizării unor programe descărcate din surse nesigure. Din acest motiv, prevenția joacă un rol esențial în reducerea riscurilor.
Printre cele mai importante măsuri de securitate se numără:
- Utilizarea exclusivă a software-ului open-source sau cu licență – aplicațiile piratate reprezintă una dintre principalele surse de infectare cu malware.
- Utilizarea unui antivirus premium – soluțiile moderne de securitate pot detecta și bloca amenințările înainte ca acestea să compromită sistemul sau să fure date sensibile.
- Implementarea unui firewall hardware – acest tip de echipament filtrează traficul de rețea și poate preveni accesul neautorizat sau comunicarea malware-ului cu serverele atacatorilor.
- Folosirea unui adblocker – multe atacuri moderne sunt distribuite prin reclame malițioase afișate pe site-uri compromise.
- Evitarea accesării site-urilor inutile sau nesigure – platformele necunoscute, paginile cu conținut piratat sau link-urile suspecte pot distribui malware automat.
- Actualizarea constantă a sistemului de operare și a aplicațiilor – vulnerabilitățile software sunt exploatate frecvent de atacatori.
- Utilizarea autentificării în doi pași – această metodă reduce riscul compromiterii conturilor chiar dacă parolele sunt furate.
Concluzie
Atacurile cibernetice vizează atât utilizatorii individuali, cât și organizațiile de orice dimensiune. Keylogger reprezintă doar una dintre numeroasele forme de malware utilizate pentru furtul de informații și compromiterea sistemelor digitale.
La cât de repede se mișcă astăzi „industria făcătoare de viruși”, securitatea cibernetică nu mai reprezintă doar o opțiune, ci o necesitate atât pentru utilizatorii obișnuiți, cât și pentru companii sau instituții.
Utilizarea unor soluții de protecție actualizate, evitarea aplicațiilor nesigure și adoptarea unor practici corecte de utilizare a internetului pot reduce considerabil riscul infectării și al pierderii datelor importante.
Dacă aveți nevoie de ajutor pentru implementarea sau îmbunătățirea securitații IT a companiei, vă stăm la dispoziție.
Zemernett este o companie de prestări servicii IT care reușește cu succes atât să susțină buna funcționare a infrastructurilor, cât și să propună soluții tehnice personalizate după nevoile clienților, punând activ umărul la dezvoltarea IT a companiilor client.